
Composer CVE-2026-59944: sofort auf 2.10.3 oder 2.2.30
Composer bis 2.10.2: Bin-Symlink kann Dateien ausserhalb des Pakets chmod-en (CVE-2026-59944). Fix 2.10.3 / 2.2.30. Version im CI prüfen, untrusted vendor nicht restaurieren.
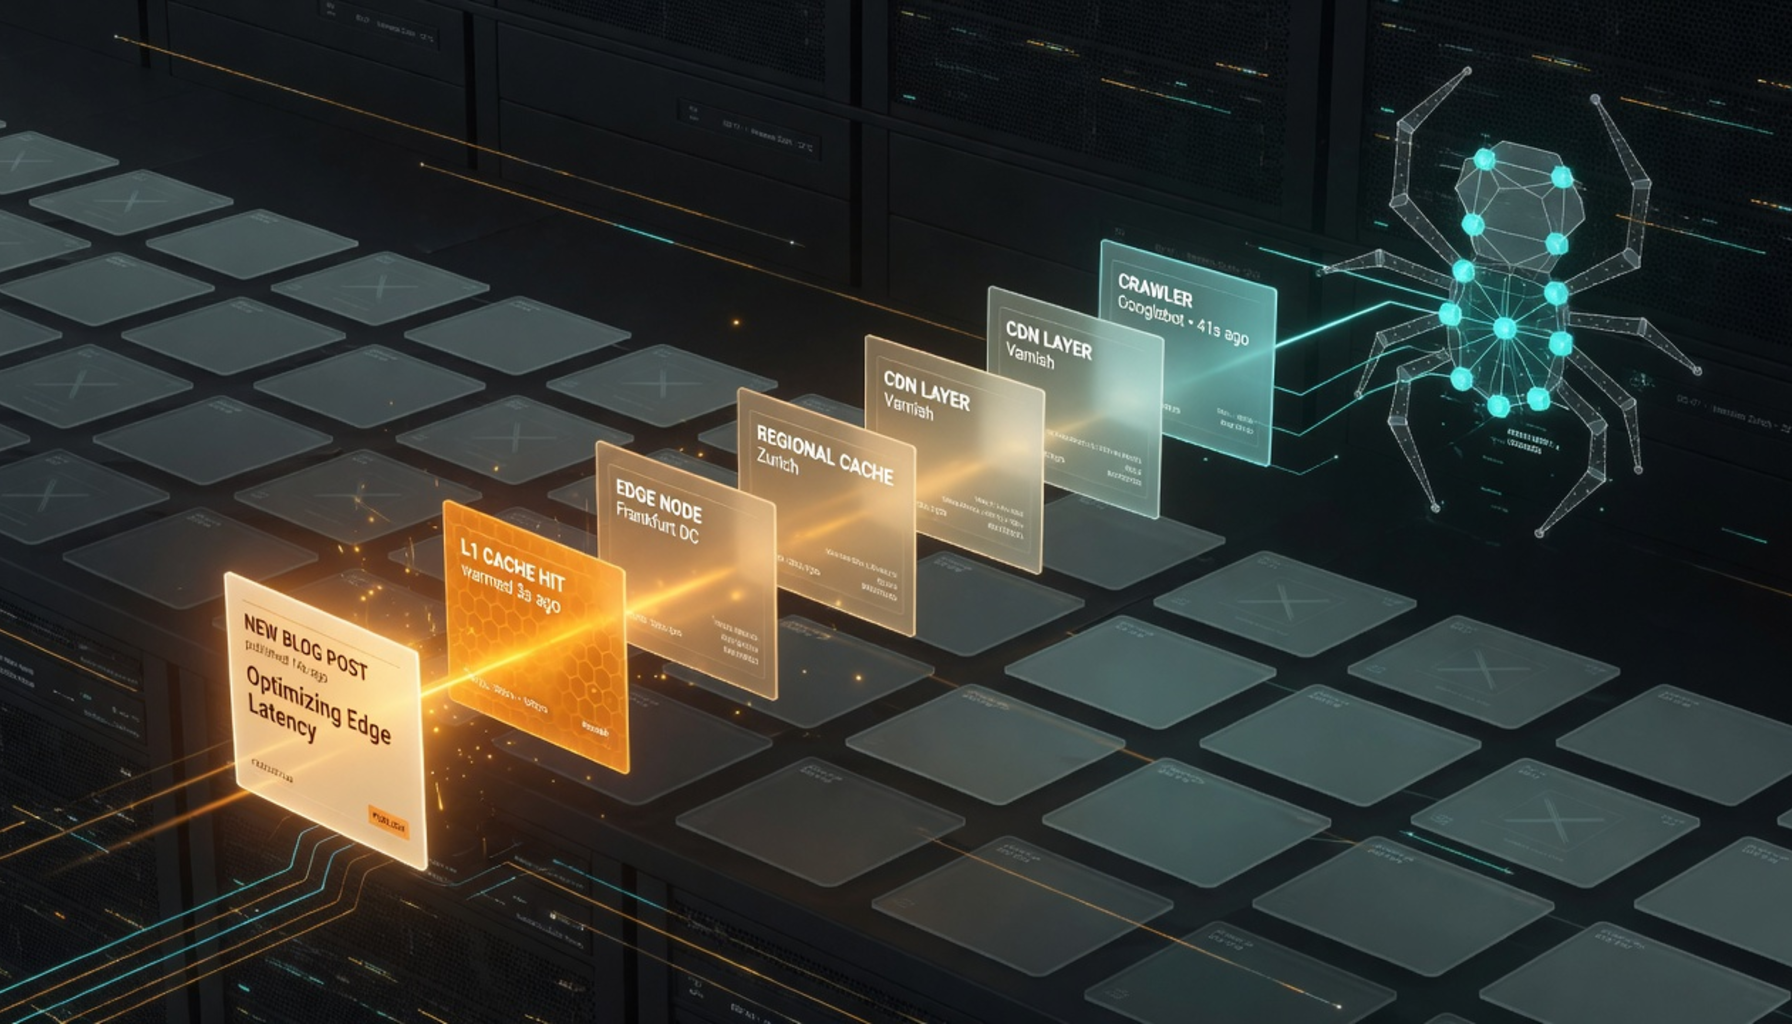
Page-Cache nach Publish: Flush ohne Warm ist ein blinder erster Hit
Ein frisch veröffentlichter Beitrag ist erst dann im Netz, wenn der erste anonyme GET denselben HTML-Stand liefert wie der Editor nach dem Speichern. Page-Cache ändert diese Gleichung: [...]
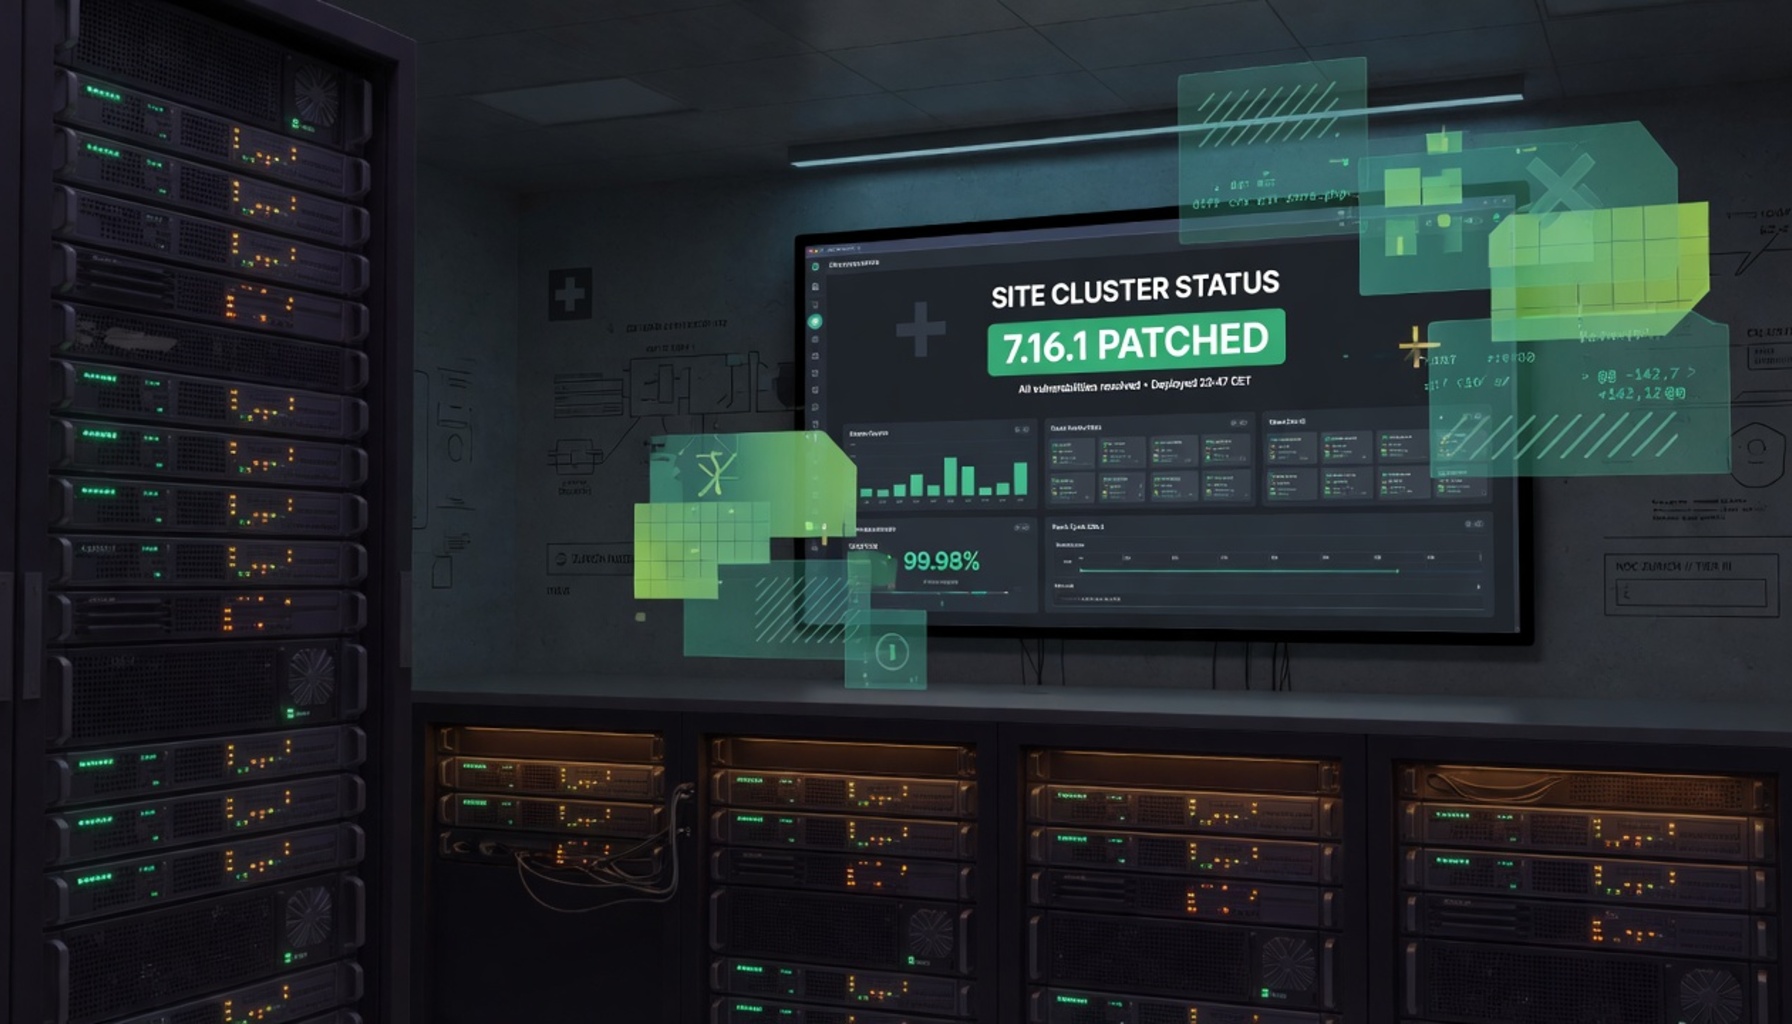
Avada 7.16.1: CVE-2026-18431, Theme und Builder gemeinsam
ThemeFusion hat am 25. August 2026 Avada 7.16.1 und Fusion Builder 3.16.1 veröffentlicht. Der Anlass ist kein Feature-Release, sondern eine Sicherheitskette: Wordfence beschreibt CVE-2026-18431 als unauthentifizierte Remote-Code-Execution [...]
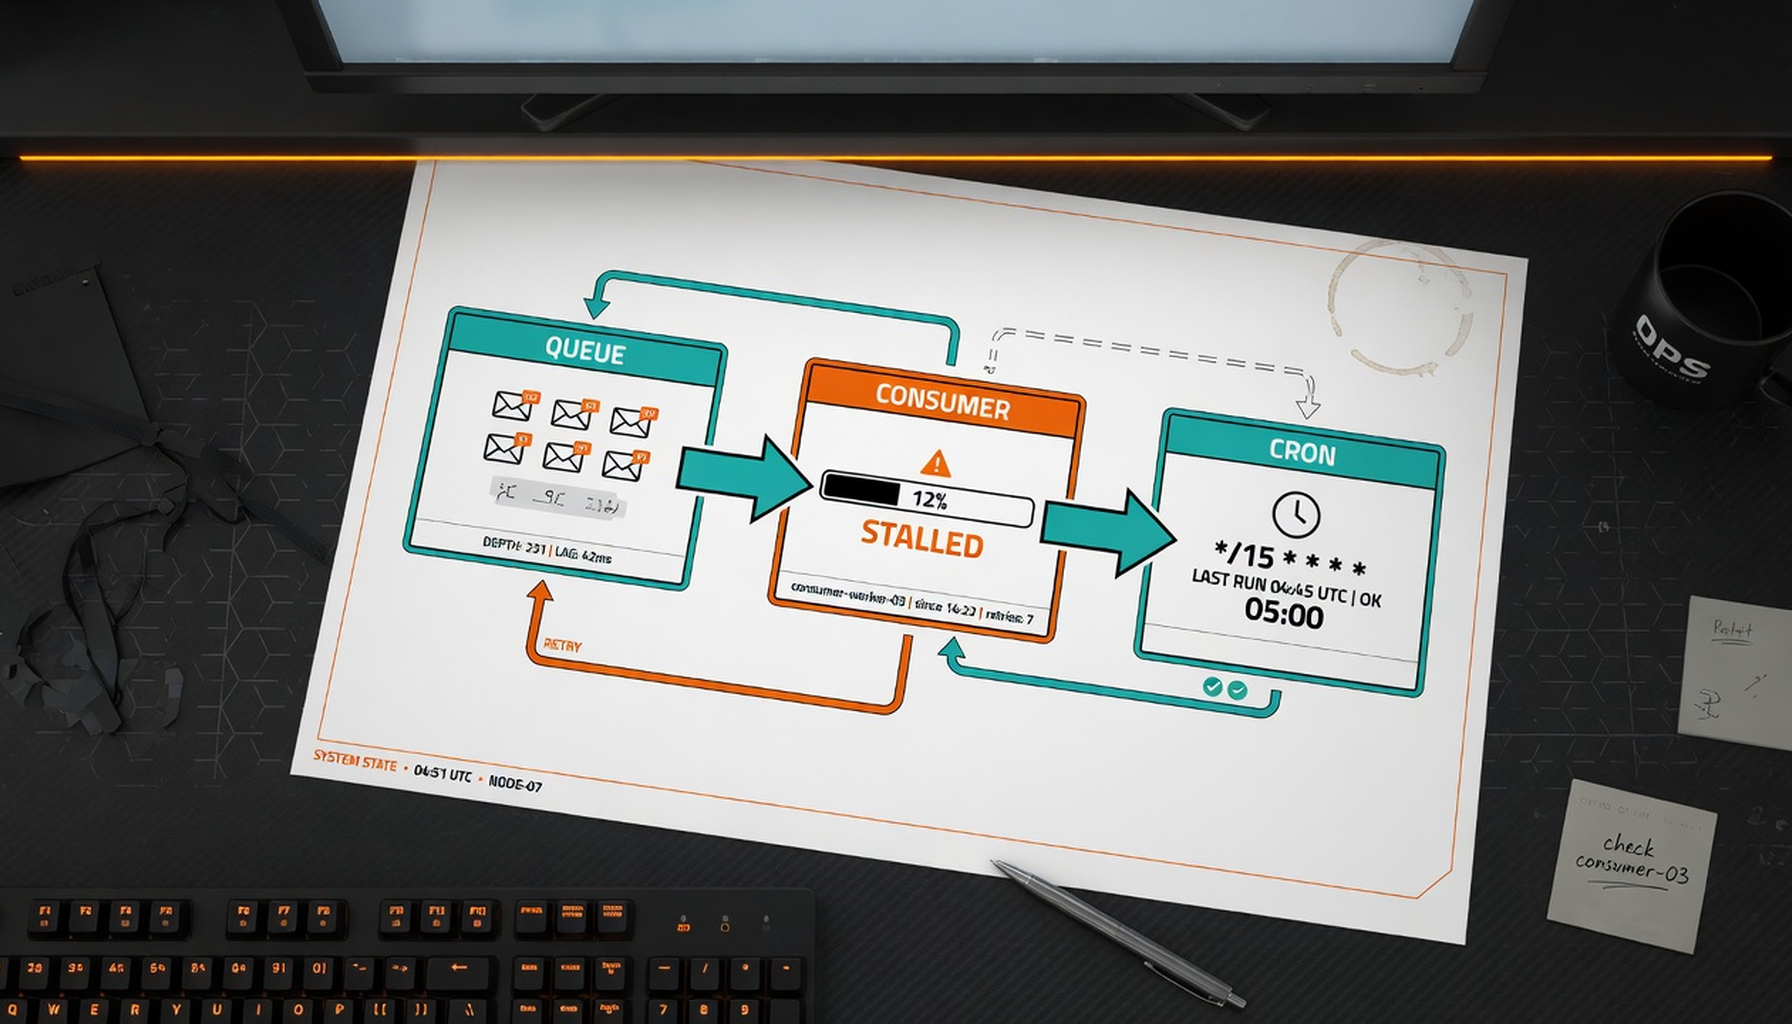
Magento Queue-Consumers: warten beendet den Cron
Wenn der Magento-Cron «hängt», ist oft kein toter Indexer schuld, sondern ein queue:consumers:start-Prozess, der auf Nachrichten wartet und nie sauber endet. Adobe dokumentiert das Verhalten in der [...]
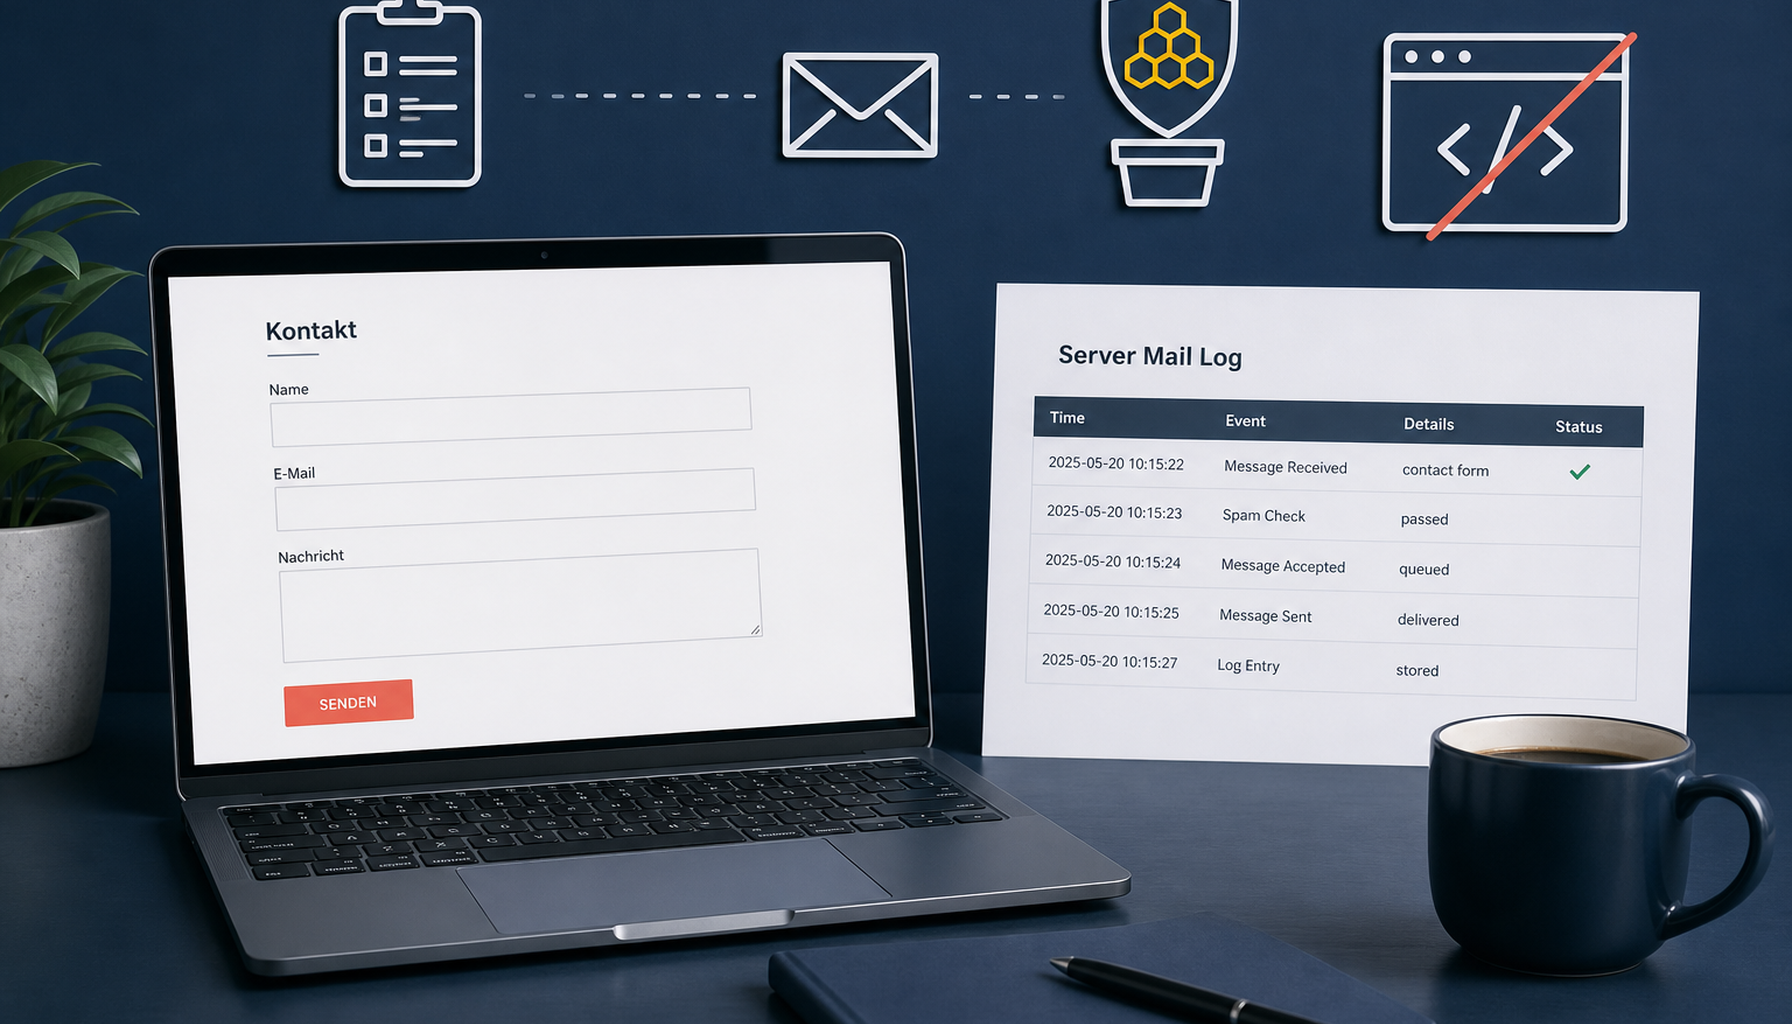
Formulare als Betrieb: Nachweis im Log, nicht nur Danke
Frontend-Danke reicht nicht. Formular-Assets nur auf der Kontaktseite, Autofill korrekt, Submit im Mail-Log.
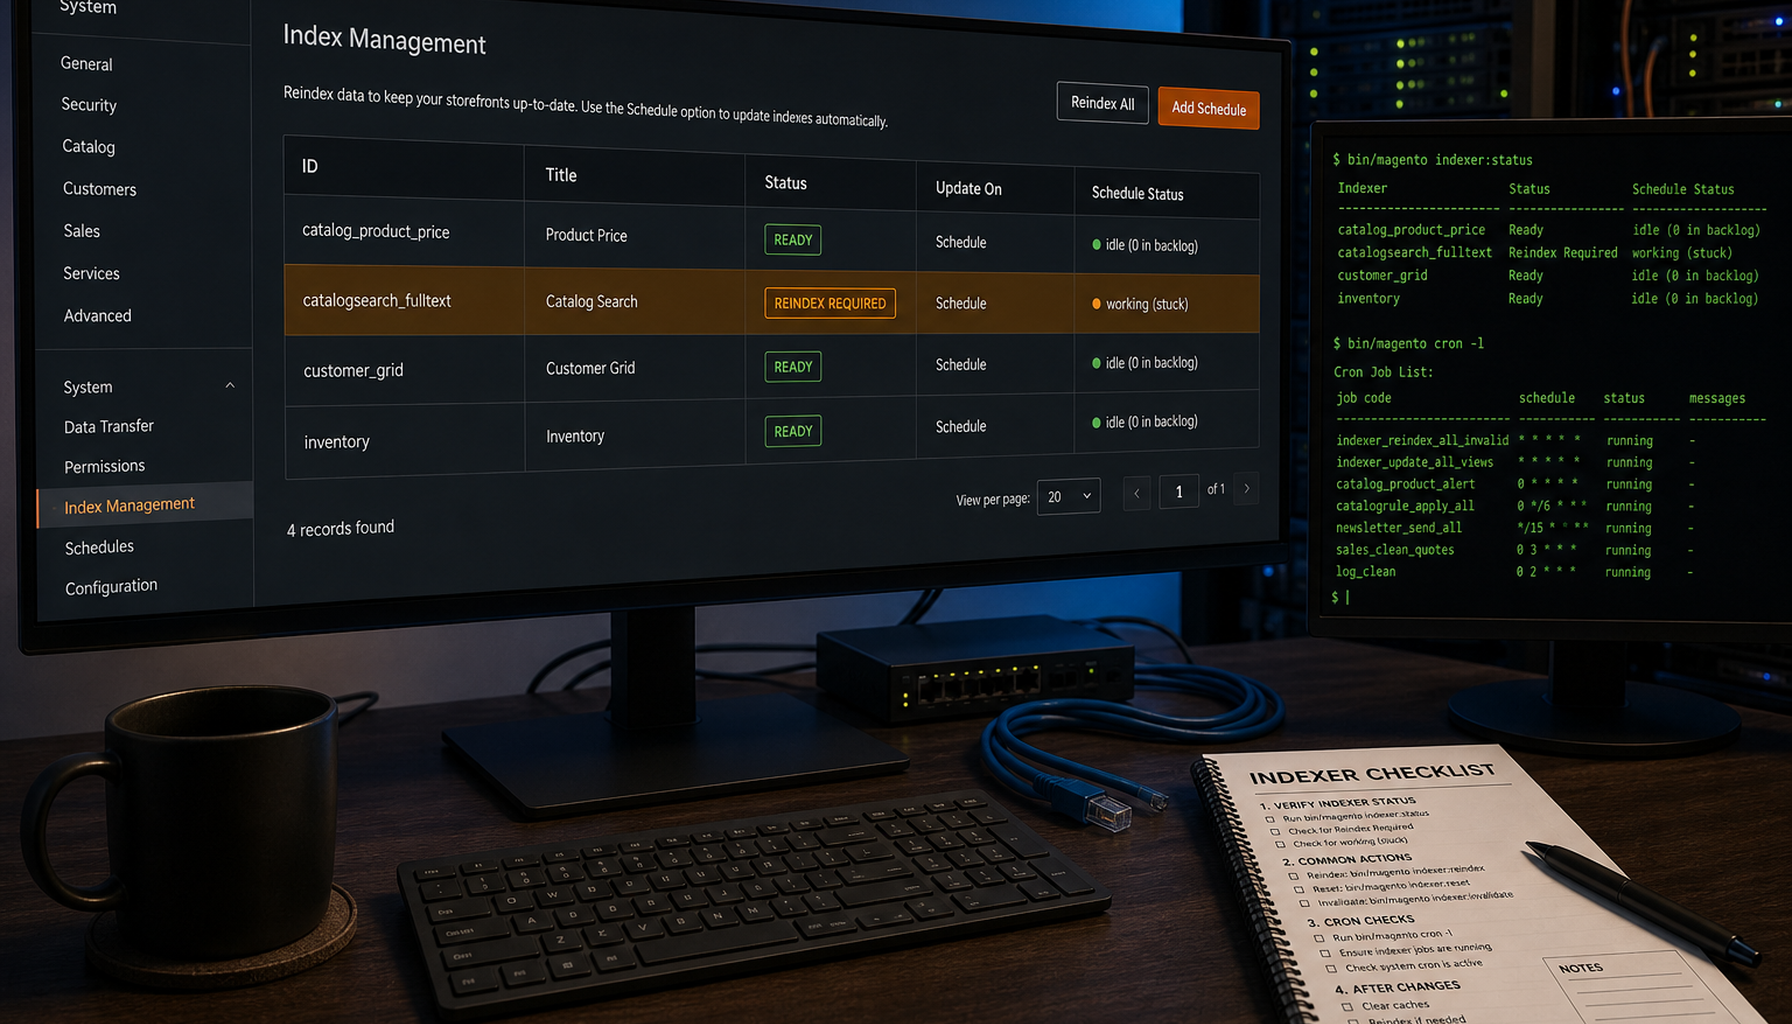
Magento-Indexer: Schedule ist Default – Reindex ersetzt keinen Cron
Seit 2.4.8 starten neue Indexer auf Update by Schedule. Reindex ist einmalig – ohne Cron bleibt die Warteschlange stehen.
