
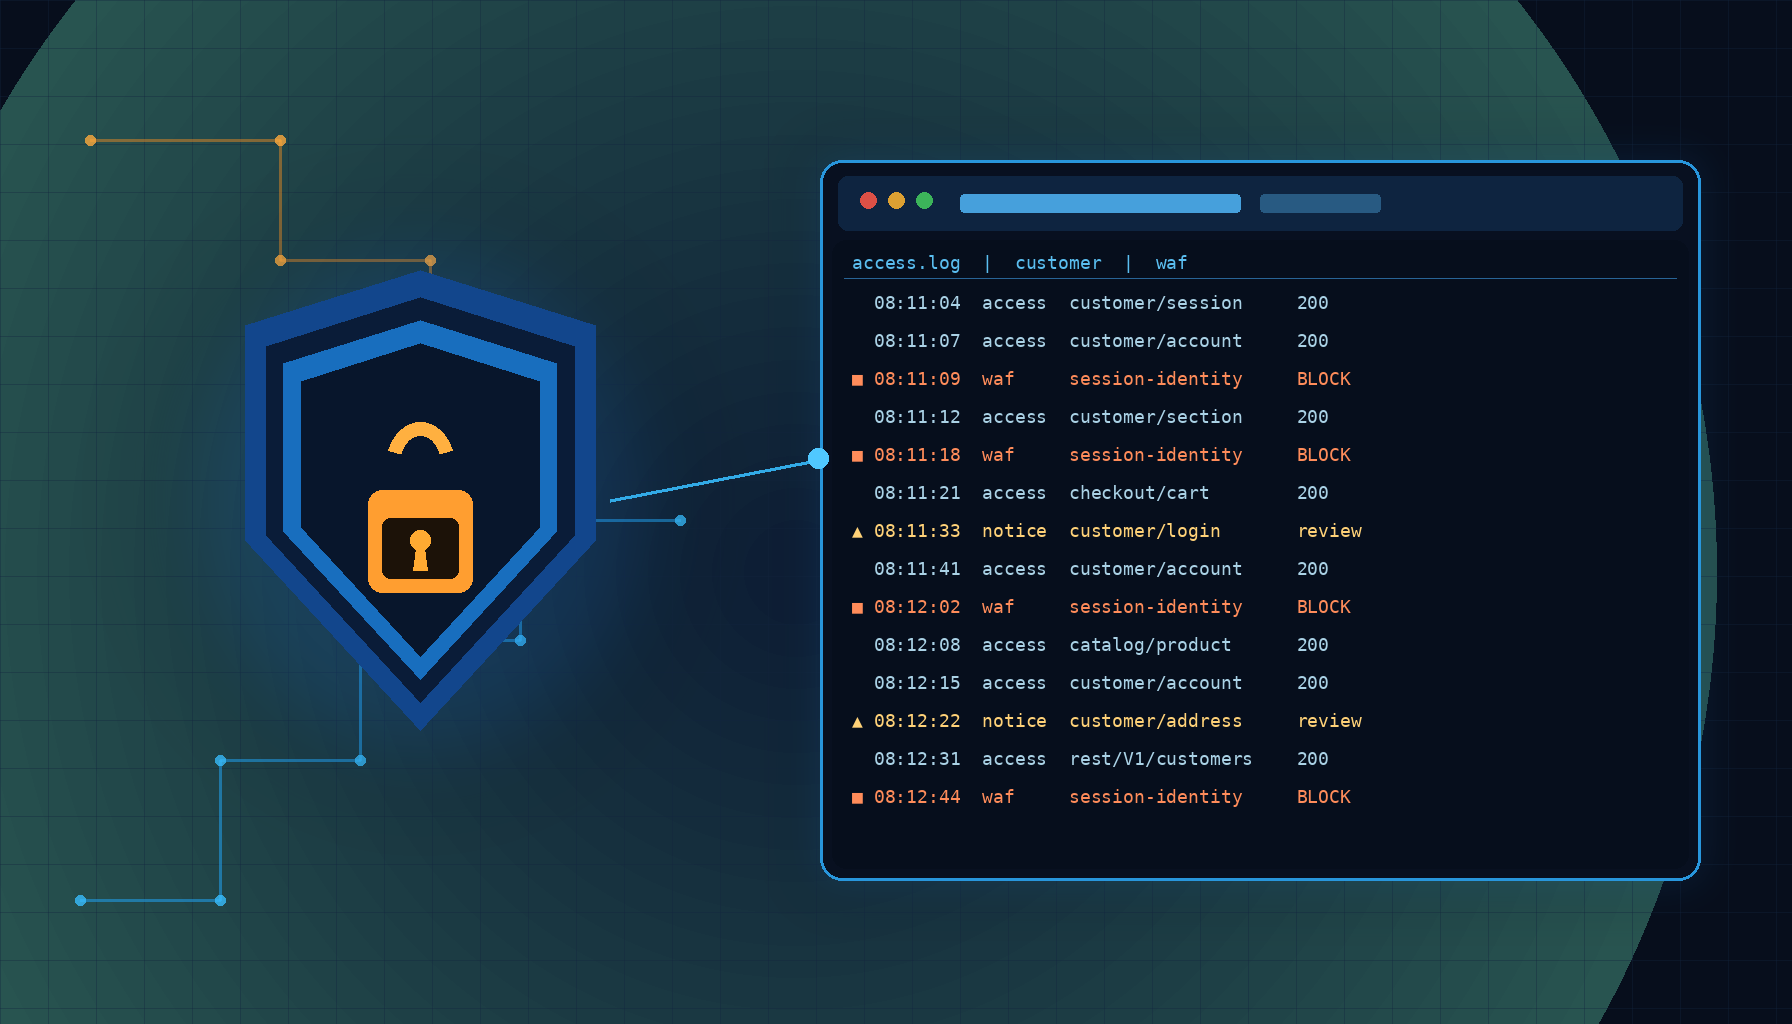
Nach APSB26-92: Exploit-Versuche und was im Log steht
Gestern ging es um die Reihenfolge der Isolated Patches. Heute zählt der Betrieb danach: Sansec berichtet, dass die WAF bereits Exploit-Versuche gegen die Kontoübernahme CVE-2026-71362 aus APSB26-92 [...]
Pods-Update prüfen: Admin-Übernahme über den AJAX-Router
Am 14. August 2026 hat das Pods-Team 3.3.9.1 als Security-Hardening-Release ausgeliefert – inklusive Backports auf die unterstützten Zweige ab 2.8. Einen Tag später, am 15. August, ist [...]
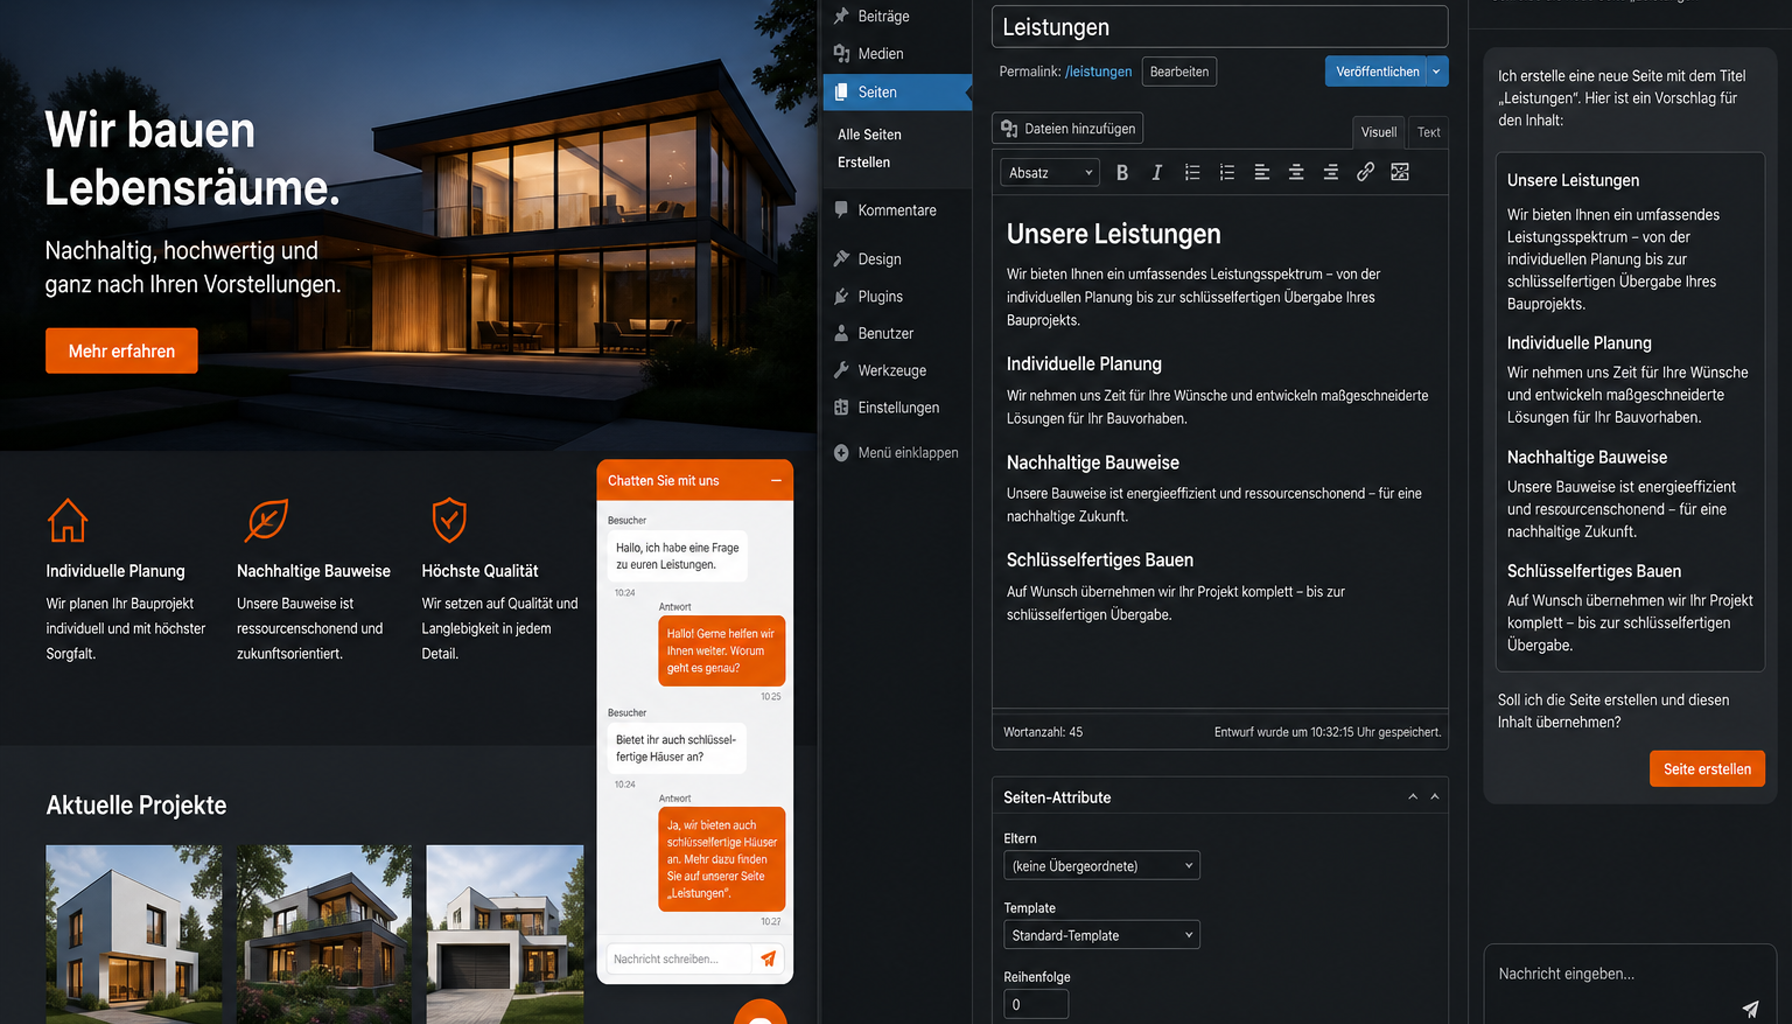
Zwei AI-Module für WordPress: Chatbox und Backend-Editor
Zwei Module, die auf einer bestehenden WordPress-Installation laufen: eine Chatbox im Frontend und ein Chatfenster im Admin. Kein Theme-Wechsel, kein Umbau der Navigation. So setzen wir das [...]
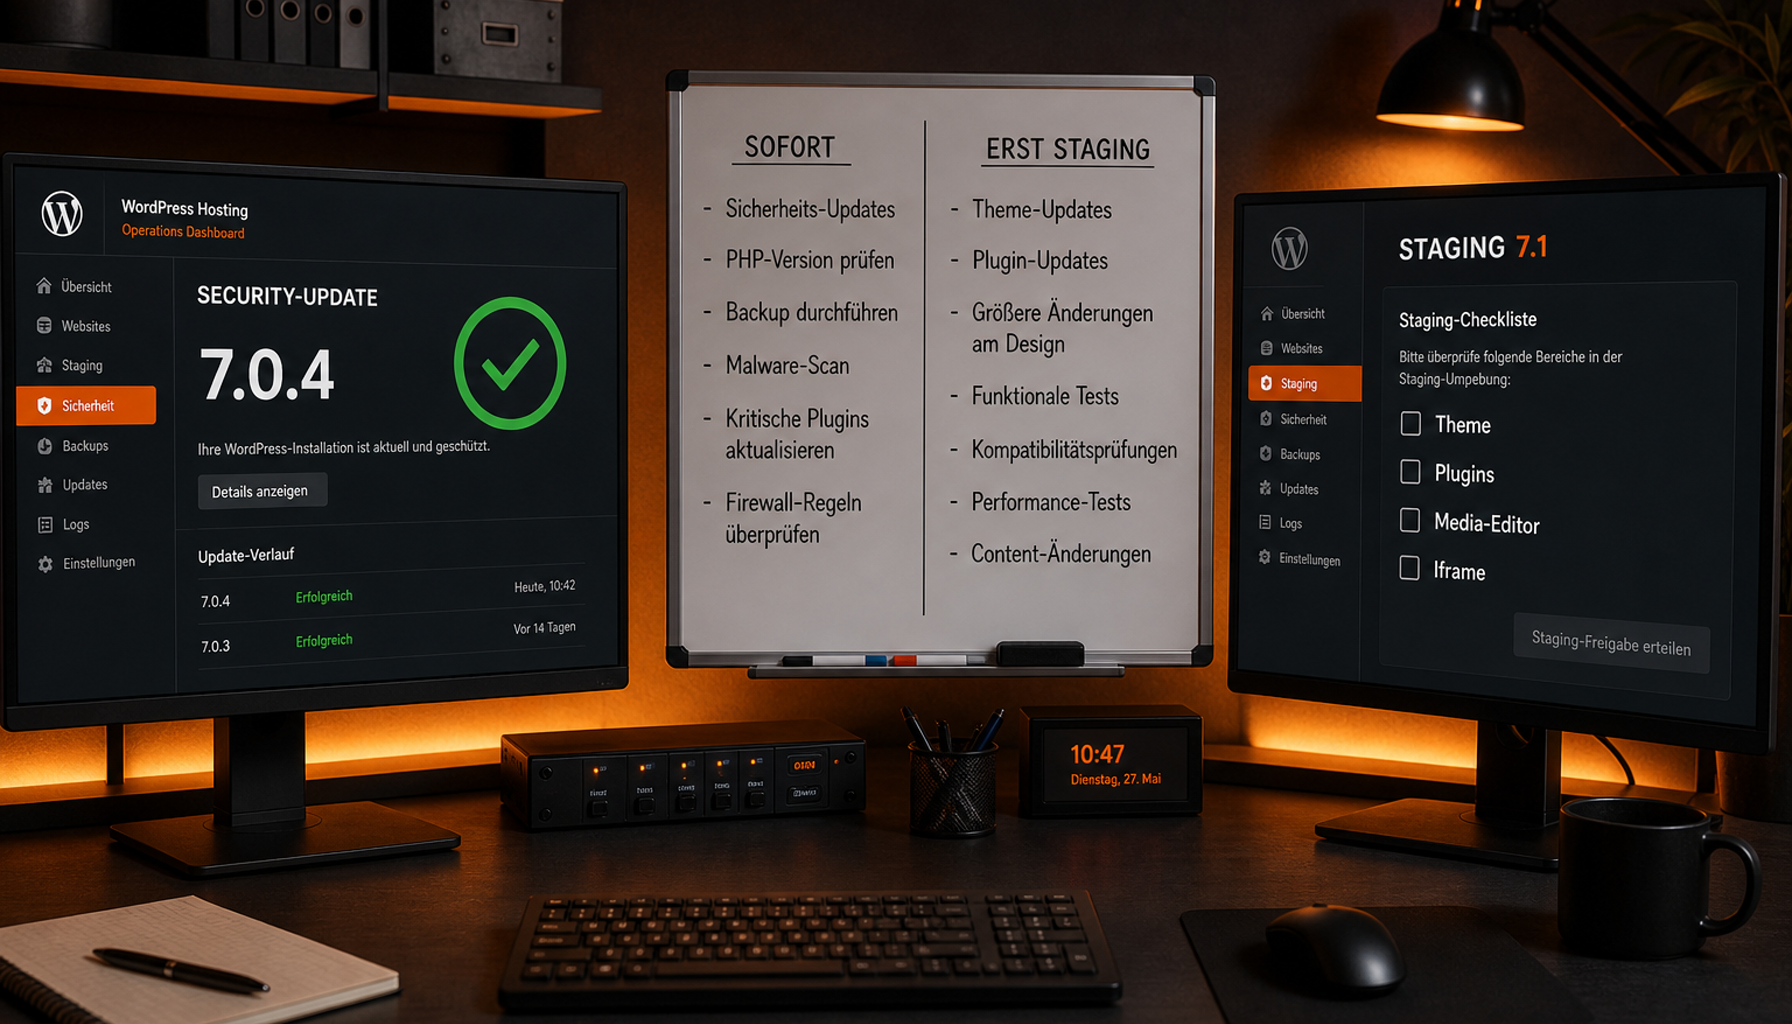
WordPress 7.1 nicht wie 7.0.4 behandeln
WordPress 7.0.4 ist ein Security-Minor und gehoert zuegig live. 7.1 «Mary Lou» ist ein Feature-Release: iframe-Editor und neue Media-Pipeline zuerst auf Staging pruefen.
Isolierte Magento-Patches stapeln: APSB26-92 nicht ohne Juli
Adobe hat am 11. August 2026 mit APSB26-92 ein reguläres Sicherheitsupdate für Adobe Commerce und Magento Open Source veröffentlicht. Es kommt in diesem Monat nicht als Composer-Paket, [...]
Kampagnen-Last sauber planen: Hosting vor dem Peak prüfen
Wenn eine Aktion live geht, entscheiden wenige Kennzahlen über Stabilität. So prüft ihr Hosting, Datenbank und PHP-FPM vor der Lastspitze.
