
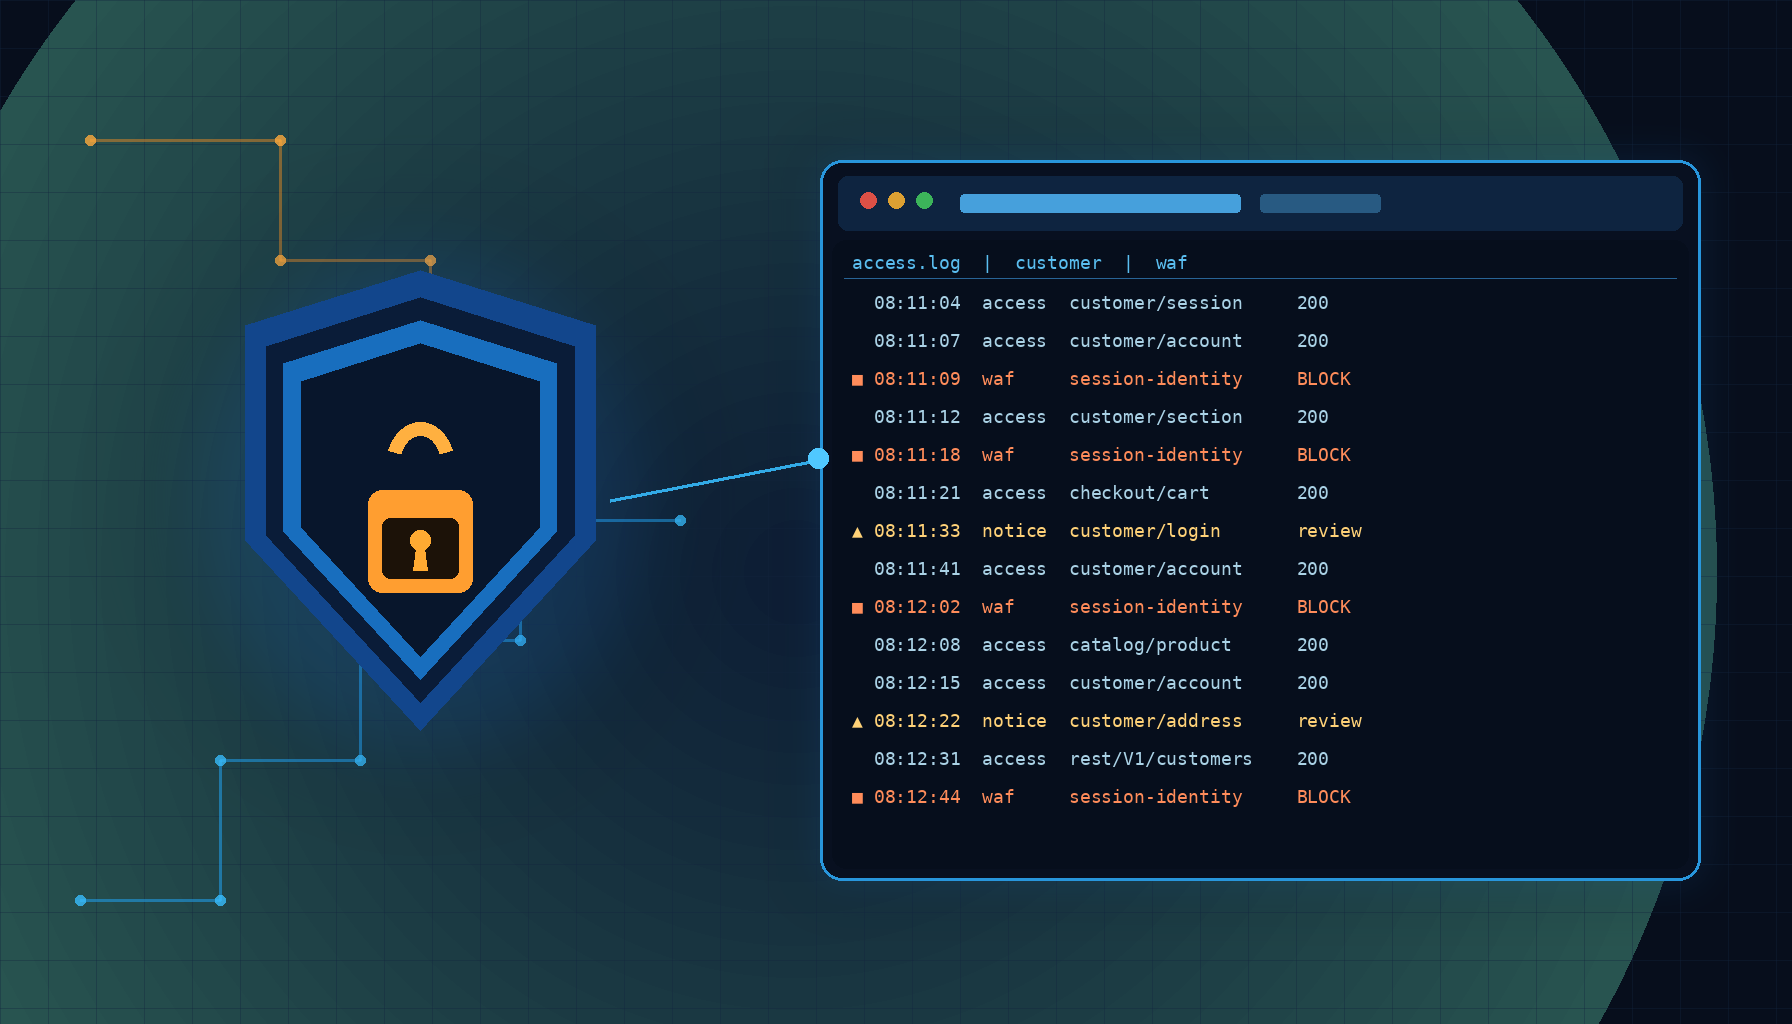
Gestern ging es um die Reihenfolge der Isolated Patches. Heute zählt der Betrieb danach: Sansec berichtet, dass die WAF bereits Exploit-Versuche gegen die Kontoübernahme CVE-2026-71362 aus APSB26-92 (11. August 2026) blockiert. Der Patch ist Pflicht – aber er ist nicht das ganze Ticket.
Wer nur «ZIP eingespielt» als Done nimmt, lässt zwei Lücken offen: den Nachweis, dass der Stand wirklich sitzt, und das kurze Fenster zwischen Staging und Production, in dem der Shop noch angreifbar ist. Genau in diesem Fenster hilft eine WAF – und genau danach gehören Access- und Kundenlogs auf das Muster einer Session-Übernahme, nicht auf ein grünes Deploy-Häkchen. Die Stapel-Reihenfolge bleibt im Beitrag zu Isolated Patches und APSB26-92; hier geht es um Kontrolle nach dem Apply.
Was Sansec und Adobe getrennt sagen
Sansec hat den August-Fix geprüft: CVE-2026-71362 ist eine unauthentifizierte Kundenkonto-Übernahme (CVSS 9.1). Ein Angreifer braucht weder ein bestehendes Konto noch Adminrechte noch eine Aktion des Opfers. Die Schwachstelle erlaubt, eine Kundensession auf ein anderes Kundenkonto umzubiegen – inklusive privater Kundendaten. Adobe hat die Behandlung der Kundenidentität in der Account-Session nachgezogen. APSB26-92 umfasst sieben Schwachstellen, fünf davon kritisch; die übrigen betreffen unter anderem Stored XSS und weitere Autorisierungsfehler.
Sansec Shield blockiert die Versuche, bevor sie Magento erreichen – auch wenn der Isolated Patch noch nicht liegt. Das ist ein betriebliches Zeitfenster, kein Ersatz für den Patch. Vendor-Bulletins beschreiben oft den Stand «keine bekannten Exploits in the Wild»; WAF-Telemetrie kann trotzdem Probe-Traffic zeigen. Plant so, als gäbe es Angriffsversuche, und messt das an euren eigenen Logs, nicht am Marketing-Satz im Advisory.
Patch-Stand nachweisen, nicht annehmen
Bevor ihr Logs interpretiert, muss klar sein, ob Production denselben Schutz hat wie Staging. Commerce Version Tool und der Patch-Status der Linie bleiben der Nachweis – nicht der Dateiname im Ticket. Fehlt August oder der davor liegende Monat, ist das Log kein «alles ruhig», sondern ein ungepatchter Shop mit möglicherweise stillen Versuchen davor.
In der Magento-2-Betreuung behandeln wir das als zwei getrennte Checks: erst Inventar und Patch-Level, dann das Zeitfenster Staging gegen Production. Wer beides in einem «wir haben gepatcht» vermischt, findet Übernahmen erst, wenn Kunden sie melden.
Kurzes WAF-Fenster: Staging vor Production
Isolierte Fixes dürfen zügig – aber nicht ohne denselben Stand auf Staging. Die sinnvolle Reihenfolge bleibt:
- WAF bzw. Shield als Abdeckung, solange Production den August-Fix noch nicht hat.
- Staging-Clone mit identischer Patch-Historie, Apply, Smoke auf Login, Konto, Checkout.
- Production im kurzen Change-Fenster, danach erneut Patch-Nachweis.
- WAF bleibt an; sie ist Schicht, nicht Rollback-Plan.
Ohne WAF ist dasselbe Fenster nur kürzer und riskanter – nicht «dann halt direkt auf Prod». Ohne Patch bleibt die WAF eine Krücke: Signaturen decken bekannte Muster, nicht jeden Variant.
Was im Log nach einer Kontoübernahme steht
CVE-2026-71362 arbeitet an der Session-Identität, nicht an einem lauten Admin-Login. Deshalb sind die interessanten Spuren oft unspektakulär: Access-Log um Kundenkonto-URLs, Magento-Kunden- und Report-Logs, Session-Backend. Sucht Muster, keine einzelne magische Zeile.
Use Case: Ein Shop hat den August-Patch auf Staging, Production folgt am Abend. Über Mittag zeigt die WAF geblockte Requests mit Session-Identitäts-Signatur. Im Access-Log derselben Stunde liegen ungewöhnlich viele Treffer auf Konto-Endpunkte von wenigen IPs, ohne passenden Login-Erfolg. Nach dem Production-Apply prüft ihr nicht nur den Version-Tool-Report, sondern die Kundenkonten, deren Adresse, E-Mail oder Passwort in diesem Fenster gewechselt hat – und ob Bestellungen oder Adressbücher von neuen IPs gelesen wurden.
Konkret lohnt sich die Suche nach:
- Access-Log: Häufung auf Kundenkonto-, Session- und REST-Kundenendpunkten, vor allem ohne zugehörigen erfolgreichen Login.
- Kundenlog / Reports: E-Mail-, Passwort- oder Adressänderungen ohne Ticket, ohne erwartetes Gerät.
- Session-Store: dieselbe Session, plötzlich andere
customer_id; parallele Sessions desselben Kontos von weit entfernten Netzen. - Bestellhistorie: Abrufe oder neue Adressen, die nicht zum üblichen Kundenverhalten passen.
- Admin- und Integrationslogs: nur als Ausschluss – diese CVE braucht keine Admin-Session. Andere Lücken aus APSB26-92 (XSS, Autorisierung) können parallel andere Spuren hinterlassen.
Gefundene Treffer sind Verdacht, kein Forensik-Gutachten. Eskaliert: betroffene Konten sperren oder Passwort-Reset erzwingen, Session invalidieren, IP und Zeitraum dokumentieren, Patch-Stand noch einmal nachweisen. Keine Payloads aus dem Netz nachbauen, um «zu prüfen, ob es geht».
Vorher / Nachher
Vorher: Das Ticket schliesst mit «August eingespielt». Production hinkt Staging um Stunden hinterher, die WAF wird nicht angeschaut, Kundenlogs bleiben ungefiltert. Niemand kann sagen, ob in der Lücke Konten verschoben wurden.
Nachher: Patch-Stand ist auf Staging und Production nachgewiesen. Das WAF-Fenster ist geplant und kurz. Access- und Kundenlogs des Fensters (plus ein Puffer davor, seit dem Adobe-Termin vom 11. August) sind auf Übernahme-Muster geprüft. Auffällige Konten sind behandelt. Die WAF bleibt aktiv.
Kennzahl für den Betrieb: Production mit bestätigt vollständigem APSB26-92-Stand und dokumentierter Log-Review des Change-Fensters – nicht nur «Deploy grün». Zielhorizont: innerhalb weniger Tage nach dem 11. August, plus jede Stunde, die Production hinter Staging zurückliegt, als eigenes Risiko führen.
Fünf Schritte zur Entscheidung
- Liegt Production nachweisbar auf dem August-Isolated-Patch der Linie (Version Tool ohne fehlenden Monat)? Wenn nein, ist Log-Review kein Ersatz für den Apply.
- Deckt eine WAF (etwa Sansec Shield) das Staging-zu-Production-Fenster ab? Wenn nein, das Fenster bewusst klein halten, nicht verlängern.
- Sind Access-Log, Kundenlog und Session-Store für den Zeitraum seit dem 11. August bzw. seit dem letzten ungepatchten Stand auswertbar?
- Gibt es Konten mit Adress-, Mail- oder Passwortwechsel plus atypischem Session- oder IP-Muster? Dann Einzelfall, nicht «später im Sprint».
- Ist nach dem Production-Apply dieselbe Prüfung wiederholt – Patch-Stand plus Logs? Erst dann ist das Ticket zu.
APSB26-92 schliesst die Lücke in der Session-Identität. Der Betrieb schliesst das Ticket erst, wenn Production denselben Stand hat, das kurze WAF-Fenster vorbei ist und die Logs dieses Fensters gelesen wurden. Der Patch allein ist der Fix im Code, nicht der Nachweis im Shop.
Wenn ihr unsicher seid, ob eure Magento- oder Adobe-Commerce-Production den August-Stand wirklich hat und welche Konto- und Access-Logs im Change-Fenster relevant sind, prüfen wir Patch-Nachweis, Fenster und Log-Schnitt mit euch – über die Leistungsseite zu Magento 2, Server und Betrieb.






