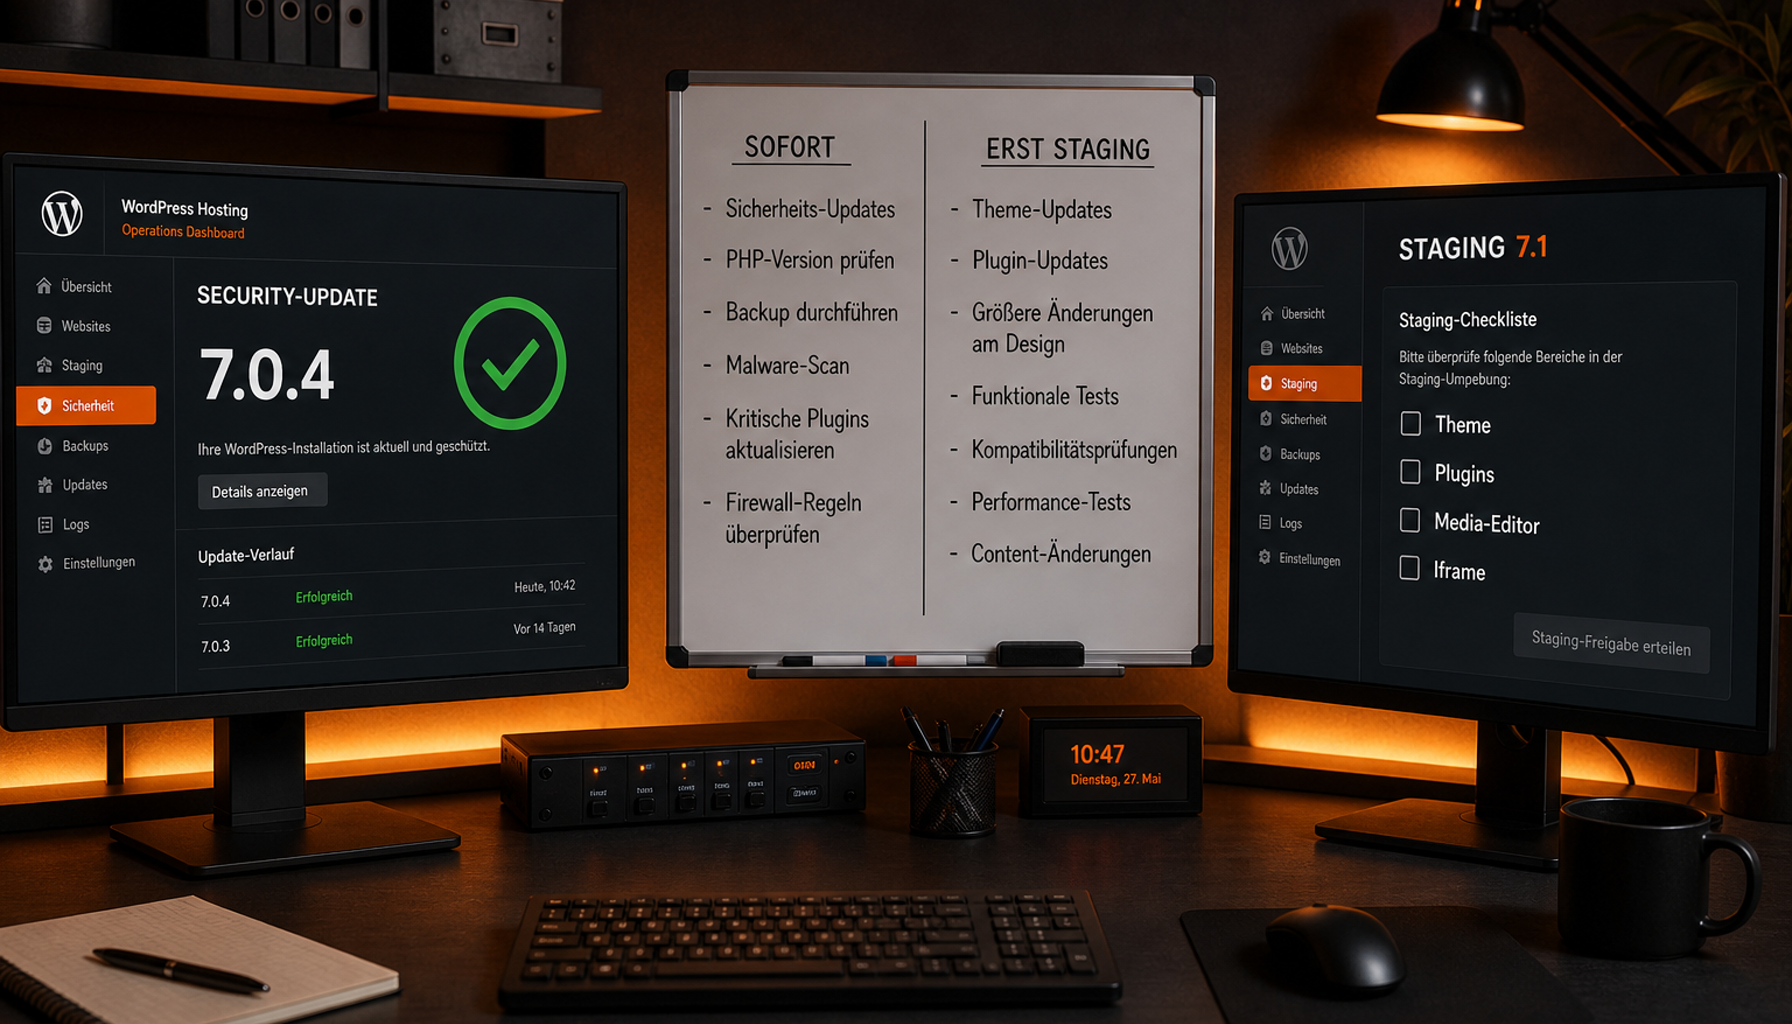
Am 12. August 2026 ist WordPress 7.0.4 als Security-Release erschienen. Eine Woche später, am 19. August, folgte WordPress 7.1 «Mary Lou» – ein Feature-Release. Beides heisst «Update», beides landet im Dashboard unter «Aktualisierungen». Betrieblich sind es zwei verschiedene Tickets: 7.0.4 gehört auf Production, sobald das Backup sitzt. 7.1 gehört zuerst auf Staging, weil der iframed Editor und die neue Media-Pipeline Themes und Plugins anders belasten als ein Security-Minor.
Wer 7.1 behandelt wie 7.0.4, spart ein Change-Fenster und zahlt es später mit kaputtem Medien-Upload oder einem Editor, der plötzlich anders rendert. Dieser Beitrag trennt die beiden Releases und gibt eine Checkliste, die wir in der WordPress-Entwicklung so fahren.
7.0.4: Security-Minor, sofort
WordPress 7.0.4 behebt eine authentifizierte Remote-Code-Execution für Rollen ab Autor. Der Angriffsweg ist ein bösartiger Datei-Upload auf Sites, die Imagick und Ghostscript nutzen. Gemeldet hat das die Gruppe pwn.ai; die Advisory lautet CVE-2026-65640 / GHSA-8vr3-7mxf-gx8w. WordPress empfiehlt das Update unmittelbar. Die Fixes werden als Courtesy bis in den 4.7-Zweig zurückportiert – aktiv unterstützt bleibt trotzdem nur die jüngste Version.
Das ist der klassische Security-Minor: keine neue Media-Oberfläche, kein neuer Editor-Canvas, kein Theme-JSON-Umbau. Backup, Update, kurz Editor und Upload prüfen, fertig. Wer Imagick plus Ghostscript im Stack hat, hat hier kein «nächstes Wartungsfenster», sondern ein offenes Fenster bis zum Einspielen.
Use Case: Eine Redaktion mit mehreren Autorinnen lädt täglich Bilder. Imagick ist aktiv, Ghostscript liegt auf dem Host, weil PDFs in Vorschauen landen. Genau diese Kombination beschreibt die Advisory. 7.0.4 ist dann kein «nice to have», sondern der Fix, bevor der nächste Upload-Workflow weiterläuft.
7.1 «Mary Lou»: Feature-Release, zuerst Staging
7.1 ist kein Security-Minor. Die Release-Notes listen Funktionsänderungen, die Redaktion, Theme und Plugins gleichzeitig treffen:
- Die Admin-Bar bleibt in allen Editoren sichtbar.
- Responsive Styles sitzen in Global Styles und Block-Einstellungen, ohne Custom-CSS.
- Ein neuer Media-Editor bündelt Crop, Flip, Rotation und Metadaten; Bildverarbeitung läuft im Browser (WASM-Build von libvips).
- Notes mit Rich Text und @-Mentions, plus die Blöcke Playlist und Tabs.
- Der Beitragseditor ist für alle Themes vollständig iframed – analog zum Site Editor.
Genau die letzten beiden Punkte sind der Grund, warum 7.1 nicht «schnell wie 7.0.4» auf Production darf. Der iframed Canvas trennt Admin-CSS vom Inhalt. Viewport-Einheiten und Media Queries zielen auf den Editor-Canvas. Themes mit eigenem Admin-CSS, Page-Buildern und Custom-Editor-Plugins merken das zuerst. Avada und vergleichbare Builder, die tief in den Editor hängen, gehören vor dem Go-live auf die Smoke-Liste – nicht erst, wenn die Redaktion den ersten Beitrag nach dem Update nicht mehr speichern kann.
Die neue Media-Pipeline verlagert Kompression, Resize und Thumbnails in den Browser. Das entlastet PHP-Memory-Limits, ändert aber den Upload-Pfad. Plugins, die serverseitig an Imagick, GD oder eigenen Thumbnail-Hooks hängen, sehen andere Dateien, andere Formate (AVIF, HEIC, HDR Gain Maps) und andere Grössen. Ein «Update Now» ohne Medien-Test ist hier kein Security-Win, sondern ein Blindflug.
Zwei Releases, zwei Betriebsregeln
Die Verwechslung entsteht, weil beide Versionen innerhalb einer Woche im Dashboard stehen. 7.0.4 ist der Patch. 7.1 ist die Plattformänderung. Security-Minors dürfen – nach Backup – zügig live. Feature-Releases brauchen einen Staging-Clone, der Theme, Plugins und den echten Medienbestand abbildet, nicht eine leere Testsite.
Dasselbe gilt für Plugin-Autologin, unabhängig vom Core-Stand. User Profile Builder bis 3.16.4 (CVE-2026-15826) hatte eine Type-Confusion im Autologin nach der Registrierung, die auf die Admin-User-ID 1 führen konnte; gepatcht ist das ab 3.16.5, aktuell liegt das Plugin auf wordpress.org bei 4.0.1. Das ist kein 7.1-Bug, sondern Hygiene: Autologin-Einstellungen und veraltete Membership-Plugins gehören in dieselbe Wartung wie Core-Updates. Wie ihr Plugin-Verantwortung im Team festhaltet, haben wir unter WordPress-Plugins im Team sauber betreiben beschrieben.
Checkliste: von Backup bis live
- Backup von Dateien und Datenbank, Restore-Punkt notiert – nicht nur «Backup-Job grün».
- Staging-Clone mit derselben PHP-Version, denselben Plugins und einem Ausschnitt echter Medien, nicht nur Demo-Bildern.
- Zuerst 7.0.4 (falls Production noch darunter liegt), danach 7.1 auf Staging – nicht beides in einem Rutsch ohne Nachweis.
- Theme-Smoke: Frontend, Header/Footer, eine typische Landingpage, mobile Viewport. Bei Avada zusätzlich Fusion Builder und Global Options öffnen.
- Plugin-Smoke: Login, Formulare, Cache, SEO, Medien-Plugins, alles was den Editor erweitert.
- Medien: JPG, PNG, ein HEIC oder AVIF falls die Redaktion das liefert; Crop/Flip/Rotate im neuen Editor; Thumbnail-Grössen im Frontend prüfen.
- Editor: Beitrag öffnen, Admin-Bar sichtbar, Block einfügen, Note mit @-Mention, speichern, Vorschau. Iframe-Canvas: kein zerhauenes Layout, keine fehlenden Styles.
- Erst wenn Staging grün ist: Production mit demselben Ablauf, danach dieselbe Smoke-Liste live.
Vorher / Nachher
Vorher: Das Dashboard zeigt 7.0.4 und 7.1. Jemand klickt beide Updates auf Production, «weil Security». Der Media-Editor lädt, Thumbnails entstehen anders, ein Page-Builder-Modul im Editor ist leer, weil Admin-CSS nicht mehr in den iframed Canvas reicht. Rollback unter Zeitdruck, Redaktion steht.
Nachher: 7.0.4 ist auf Production, sobald das Backup steht. 7.1 läuft auf dem Staging-Clone. Theme, Plugins, Upload und Editor sind abgehakt. Production folgt demselben Pfad. Der Change hat zwei Tickets und zwei Done-Kriterien, nicht ein «Update Now».
Kennzahl für den Betrieb: Security-Minor (7.0.4) innerhalb eines Werktags nach dem Release vom 12. August auf Production nachweisbar. Feature-Release (7.1) erst nach dokumentiertem Staging-Smoke zu Editor, Medien und Theme – nicht am selben Nachmittag «mit erledigt».
Fünf Schritte zur Entscheidung
- Welche Version liegt live? Unter 7.0.4 ist der Security-Fix der erste Schritt, unabhängig von 7.1.
- Ist Imagick plus Ghostscript im Stack? Dann hat CVE-2026-65640 direkten Bezug; 7.0.4 nicht schieben.
- Nutzt ihr Avada, einen Page-Builder oder Editor-Plugins? Dann ist 7.1 ein Staging-Fall wegen iframe-Editor und Media-Pipeline.
- Ist der Staging-Clone ein echter Klon (Plugins, PHP, Medien) oder eine leere Kopie? Nur der echte Klon zählt als Test.
- Sind Upload, Editor-Canvas und eine typische Frontend-Seite auf Staging grün? Erst dann Production.
Zwei Updates in einer Woche sind kein Grund, sie gleich zu behandeln. 7.0.4 schliesst ein bekanntes Upload-Loch. 7.1 ändert Editor und Medienverarbeitung. Wer das trennt, bleibt patchbar, ohne die Redaktion in ein ungeprüftes Feature-Release zu schieben.
Wenn ihr unsicher seid, ob eure WordPress-Instanz 7.0.4 schon tragen muss und 7.1 den Theme-Stack verträgt, prüfen wir Staging, Medien-Pipeline und Editor mit euch. Kontaktiert uns für eine saubere Update-Staffelung.