
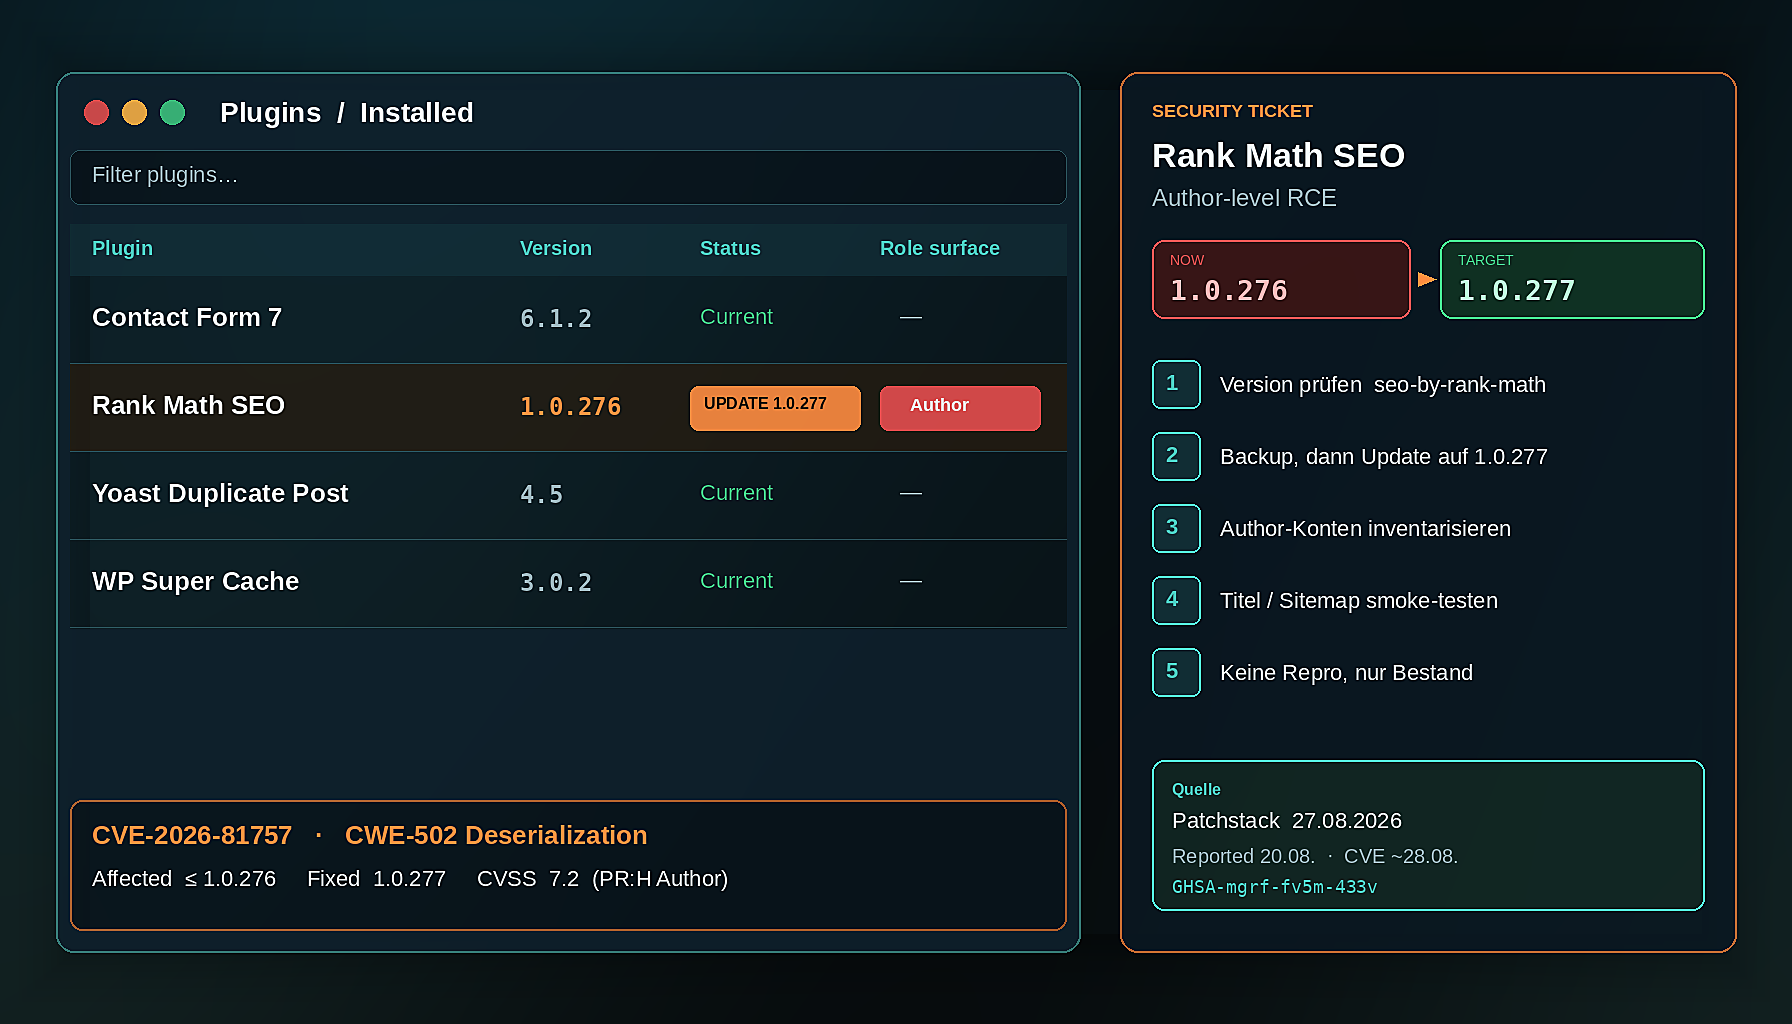
Am 27. August 2026 hat Patchstack den Eintrag zu CVE-2026-81757 veröffentlicht: «Author Remote Code Execution (RCE) in Rank Math SEO <= 1.0.276». Die CVE selbst ist rund um den 28. August 2026 öffentlich. CVSS 3.1 steht bei 7.2 (AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H). Betroffen ist das Plugin mit Slug seo-by-rank-math bis einschliesslich 1.0.276. Der Fix heisst 1.0.277. Wer Rank Math betreibt, prüft die Version heute – nicht im nächsten Wartungsfenster.
Wir beschreiben hier weder Payloads noch Request-Rezepte. Für den Betrieb zählt der Ablauf: Bestand, Patch, Rollenhygiene. Genau so fahren wir Plugin-Security in der WordPress-Entwicklung und dem Hosting – Nachweis statt Bauchgefühl. Dieselbe Betriebsregel galt gestern beim GiveWP-Security-Minor CVE-2026-82222.
Was die Advisory wirklich sagt
Die Quelle ist der Patchstack-Datenbankeintrag zum Plugin Rank Math SEO (gemeldet am 20. August 2026 von Ananda Dhakal, Eintrag vom 27. August). GitHub Advisory GHSA-mgrf-fv5m-433v und die CVE-Zeile fassen denselben Sachverhalt: Author-RCE in Builds bis 1.0.276, CWE-502 (Deserialisierung nicht vertrauenswürdiger Daten). Patchstack stuft den Fall als High ein und erwartet Ausnutzung in Massen-Kampagnen, sobald der Weg bekannt ist.
Wichtig für das Ticket: Privileges Required ist High. Das ist kein unauthentifizierter Remote-Treffer. Es braucht ein Konto auf Author-Niveau oder höher. Genau deshalb gehört nach dem Update nicht nur die Plugin-Zeile ins Ticket, sondern die Benutzerliste. Author ist in WordPress die Rolle, die Beiträge schreiben darf – oft an Redaktion, Agentur oder Gastautoren vergeben, selten inventarisiert.
Wir zitieren die Advisory, wir bauen sie nicht nach. Keine Gadget-Ketten, keine serialisierten Beispiele, keine Repro-Schritte.
Zuerst die Version, dann das Ticket
Im Dashboard unter Plugins reicht die Versionszeile bei «Rank Math SEO». Per WP-CLI:
wp plugin get seo-by-rank-math --field=versionFehlt das Plugin, ist das Ticket zu. Sitzt eine Version bis 1.0.276, ist CVE-2026-81757 offen. Zielstand ist 1.0.277 oder neuer. Ob 1.0.276 «noch gestern stabil lief», ändert an der Advisory nichts.
Use Case: Eine Firmen-Site läuft mit Rank Math 1.0.276. Drei Author-Konten gehören zur Redaktion, eines zu einer ehemaligen Agentur, Login zuletzt vor Monaten. Richtig ist: Backup, auf Staging auf 1.0.277 bringen, Titelformate, Sitemap und Search-Console-Anbindung smoke-testen, Production updaten, danach Author-Konten gegen die Benutzerliste halten – nicht «SEO bleibt, Rollen schauen wir nächste Woche».
Update: Security-Minor, mit Backup
Wege wie üblich: Dashboard → Aktualisierungen, ZIP von WordPress.org, oder
wp plugin update seo-by-rank-mathVorher Dateien und Datenbank sichern. Nach dem Apply die Version noch einmal auslesen, nicht nur den grünen Haken im Dashboard glauben. Rank Math schreibt Titel, Open-Graph, Sitemap und weiterleitende SEO-Daten: nach dem Minor kurz prüfen, ob Backend-Einstellungen und eine Beispiel-URL noch erwartbar aussehen. Ein Security-Minor ist kein Theme-Umbau, aber auch kein «unsichtbar, also egal».
Author-Rollen sind Teil des Patches
CVSS PR:H heisst: ohne Author (oder höher) greift die beschriebene Fläche nicht. Das entlastet unauthentifizierte Besucher, nicht die Redaktion. Nach 1.0.277 gilt:
- Benutzer → Alle Benutzer: wer hat Author, Editor, Administrator?
- Konten ohne aktuellen Bedarf deaktivieren oder auf Subscriber zurücksetzen.
- Letzte Anmeldung und Registrierungsdatum gegen das Advisory-Fenster (ab 20. August 2026) halten.
- Keine Sammel-Author-Accounts («redaktion», «blog») mit geteiltem Passwort.
Wer Author grosszügig vergibt, weil «die können ja nur Beiträge», behandelt die Rolle wie einen Texteditor. Die Advisory beschreibt das Gegenteil: Author reicht für eine RCE-Klasse in diesem Plugin-Stand. Nach dem Patch bleibt die Rolle eine Betriebsfrage, kein SEO-Thema.
Checkliste
- Plugin-Version ist nachweislich ≥ 1.0.277 (
wp plugin get seo-by-rank-math --field=version). - Eine Beispiel-URL: Titel, Meta-Description und Canonical im Quelltext noch korrekt.
- Rank-Math-Sitemap bzw. die eingebundene Sitemap lädt (200), ohne Plugin-Fatal.
- Benutzerliste: keine frischen, unerklärten Author- oder höherwertigen Konten seit dem 20. August 2026.
- Uploads und ungewohnte PHP-Dateien im Webroot kurz gegen den Backup-Stand halten.
- Login- und Audit-Logs auf ungewöhnliche Author-Aktivität im Advisory-Fenster prüfen – ohne Exploit zu reproduzieren.
Wer Rank Math nicht nutzt, kann den Eintrag schliessen. Wer es nutzt und noch unter 1.0.277 hängt, hat heute ein Security-Ticket, kein Content-Ticket.
Vorher / Nachher
Vorher: Rank Math steht auf 1.0.276. Die Redaktion hat vier Author-Logins, eines davon unklar. Niemand hat die Versionszeile gegen CVE-2026-81757 gehalten. SEO «läuft ja».
Nachher: Stand 1.0.277 ist im CLI und im Dashboard dieselbe Zahl. Staging-Smoke: Titel, Sitemap, eine Index-URL. Author-Liste dokumentiert, tote Konten weg. Backup-Stand vom Apply liegt im Ticket.
Kennzahl für den Betrieb: geschlossen ist nicht «wir haben irgendwann aktualisiert», sondern: nachweisliche Version ≥ 1.0.277 plus geprüfte Author-Rolle. Ohne beides bleibt CVE-2026-81757 ein offenes Ticket.
Deserialisierung in einem SEO-Plugin mit Author-Recht ist kein Randfall für Sicherheitsblogs, sondern ein Update-Ticket. Wenn Version, Benutzerliste und Sitemap nach dem Apply nicht dieselbe Geschichte erzählen, prüfen wir den Stand mit euch. Kontaktiert uns für eine saubere WordPress-Plugin- und Rollenprüfung.






