
Abilities API in WordPress 7.1: public ist keine Berechtigung
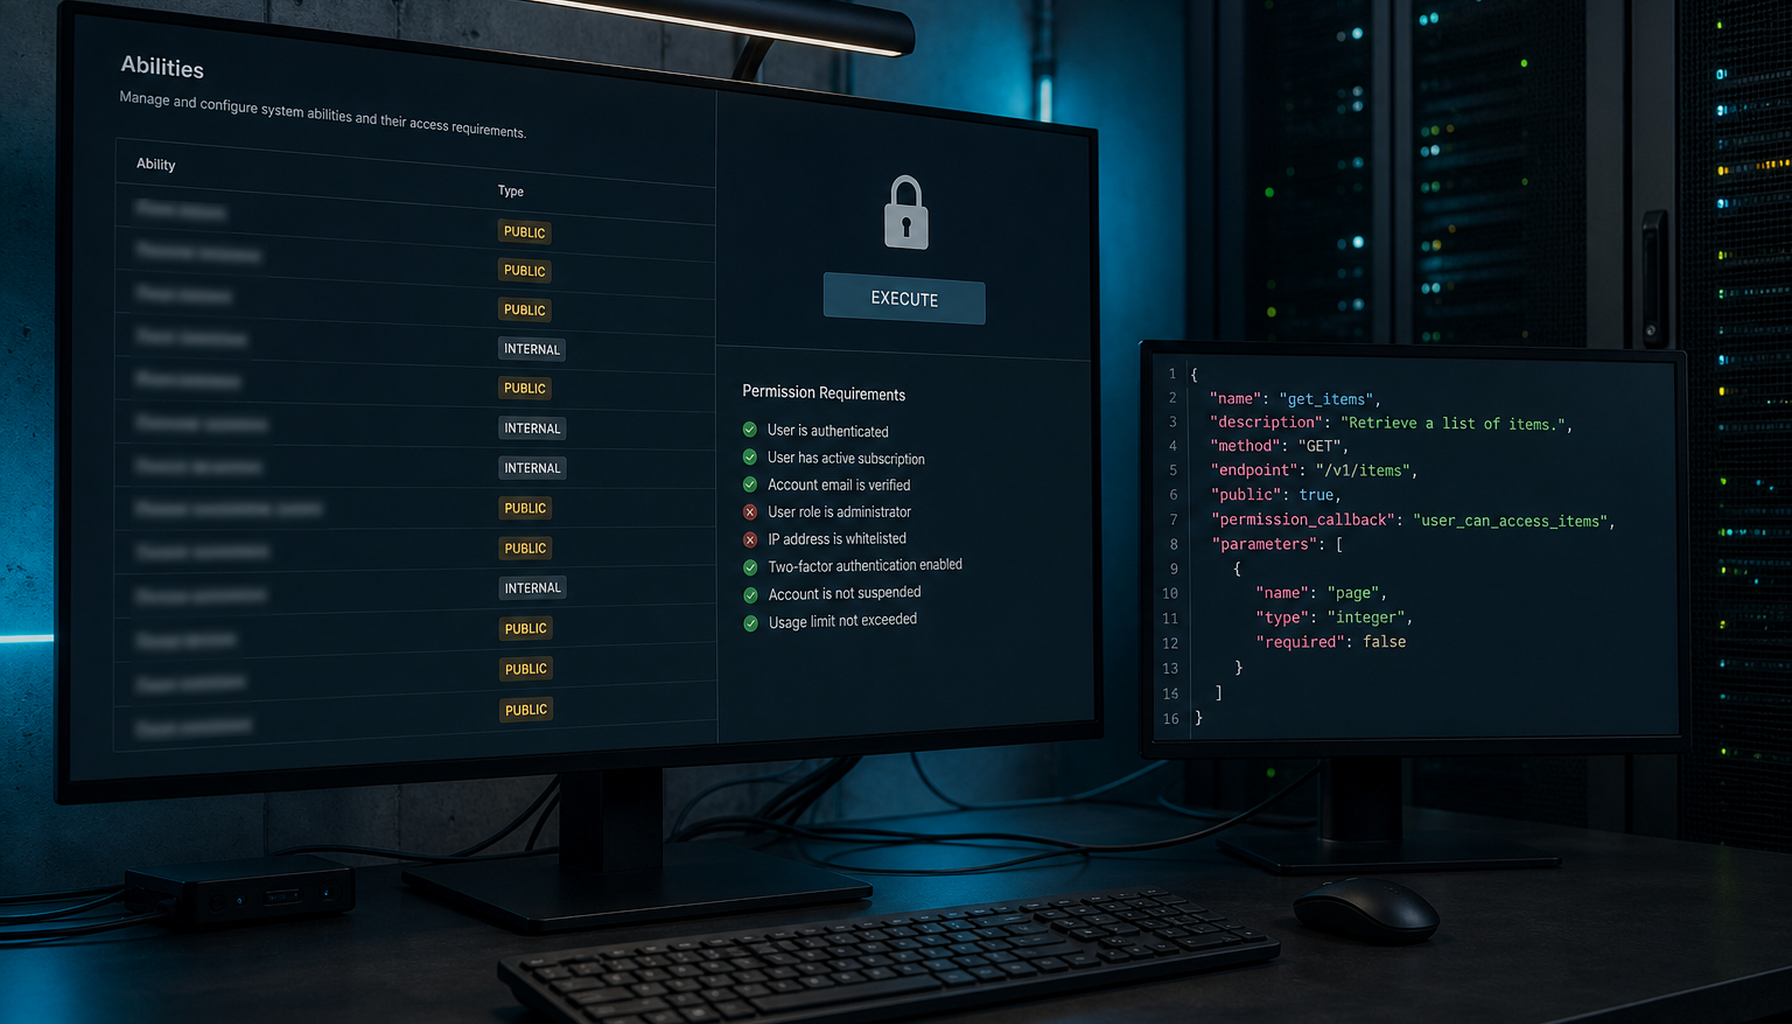
WordPress 7.1 «Mary Lou» (19. August 2026) macht aus der Abilities API, die mit 6.9 als Infrastruktur kam, ein Betriebsproblem: Plugins registrieren Fähigkeiten für REST, MCP-Adapter und KI-Clients. Neu ist das Metadaten-Flag public. In der Dev-Note zum unified public exposure flag steht der Satz, der ins Ticket gehört: Exposure ist keine Autorisierung. public steuert Entdeckbarkeit, nicht ob der Callback laufen darf.
Wer 7.1 nur als Editor- und Media-Release behandelt, übersieht genau diese Fläche. Die Trennung Feature-Release vs. Security-Minor bleibt unter WordPress 7.1 nicht wie 7.0.4 behandeln; hier geht es um die KI-Schnittstelle danach. In der WordPress-Entwicklung und AI-Anbindung prüfen wir registrierte Abilities wie jede andere REST-Route: sichtbar, ausführbar, oder beides – das sind drei verschiedene Zustände.
Was public wirklich setzt
Vor 7.1 musste jede Integrationsfläche einzeln gesetzt werden, typisch meta.show_in_rest. Mit mehr Clients (REST, MCP, Agenten) wird dasselbe Intent mehrfach kopiert. 7.1 legt deshalb meta.public als gemeinsamen Default. Für REST gilt laut Core:
$show_in_rest = $meta['show_in_rest'] ?? $meta['public'] ?? false;
Kanal-Flags schlagen public. Explizites false bleibt false, es wird nicht als «nicht gesetzt» gelesen. Ohne beide Keys bleibt die Ability für REST unsichtbar; das aufgelöste Meta enthält trotzdem public = false. Core-Abilities core/get-site-info, core/get-user-info und core/get-environment-info nutzen jetzt public statt direkt show_in_rest – die REST-Verfügbarkeit selbst hat sich nicht geändert (Changesets 62729 und 62737, Trac #65568).
Der WordPress MCP Adapter soll das Flag ab der nächsten Adapter-Release respektieren. WP-CLI listet alle registrierten Abilities und wendet diesen Exposure-Check nicht an. Eine CLI-Liste ist deshalb kein Nachweis, was ein externer Client sehen darf.
Use Case: Ein Plugin registriert my-plugin/export-users mit public = true, damit ein Redaktions-Bot die Ability findet. Der permission_callback gibt true zurück, «weil public ja schon gesetzt ist». Genau das verbietet die Dev-Note: public ist kein Security-Boundary. Sichtbar plus fehlende Capability-Prüfung heisst: jeder authentifizierte REST-Caller, der die Ability sieht, kann sie auslösen.
Vier Filter, die den Ablauf wirklich ändern
6.9 hatte wp_before_execute_ability und wp_after_execute_ability – beobachten, nicht steuern. 7.1 ergänzt vier Filter (Execution-Lifecycle, Trac #64989), in dieser Reihenfolge:
wp_pre_execute_ability– Short-Circuit vor Normalisierung, Validierung und Permission. Geeignet für Wartung, Rate-Limit, Mock. Jeder Rückgabewert ausser dem unveränderten Default beendet die Pipeline.wp_ability_normalize_input– Input nach Schema-Defaults, vor Validierung. EinWP_Errorstoppt vor Permission und Callback; über REST kommt er als Fehler an (Default HTTP 400, ausser der Error setzt einen anderen Status).wp_ability_permission_result– nach dem registriertenpermission_callback. Darftrue,falseoderWP_Errorzurückgeben. Achtung:truekann eine Ablehnung der Ability überschreiben.wp_ability_execute_result– nach dem Callback, vor Output-Schema. Darf interne Felder streichen oder ausgewählte Fehler in ein schema-konformes Fallback drehen.
Input- und Output-Transformationen müssen das registrierte Schema weiter erfüllen. wp_pre_execute_ability ist die Ausnahme: es umgeht den Rest komplett, inklusive Permission. Deshalb gehört dort nur eine enge Entscheidung hin, die nicht von validiertem Input oder der Autorisierung abhängt.
Inventar vor dem nächsten KI-Client
Sobald 7.1 live ist und ein MCP- oder REST-Client dazukommt, ist das erste Ticket kein Prompt-Tuning, sondern ein Inventar. wp_get_abilities() filtert in 7.1 deklarativ (Kategorie, Namespace, Meta). Pro Ability notieren:
- Name und Kategorie
- aufgelöstes
publicund ggf.show_in_rest - ob ein
permission_callbackexistiert und welche Capability er prüft - ob ein Plugin
wp_ability_permission_resultglobal auftruezieht
Die Chatbox und der Backend-Editor aus Zwei AI-Module für WordPress bleiben Produktfragen. Die Abilities API ist die Fläche darunter: welche Site-Operation ein Client überhaupt angeboten bekommt. Ohne Inventar vermischt ihr beides.
Checkliste
- WordPress-Stand 7.1 bestätigt, Abilities-Plugins und MCP-Adapter-Version dokumentiert.
- Jede eigene Ability:
publicnur, wenn externe Clients sie finden sollen – nicht «weil REST irgendwann nützlich wäre». - Kanal-Override bewusst:
public = trueplusshow_in_rest = false, wenn REST nicht gemeint ist. permission_callbackmit konkreter Capability, niereturn trueals Folge vonpublic.- Keine Filter-Callbacks, die fremde Permission-Denials auf
truekippen. - WP-CLI-Ausgabe nicht als Public-Inventar verwenden.
- Staging: Ability einmal als berechtigter User ausführen, einmal ohne die Capability – der zweite Lauf muss scheitern, unabhängig vom Flag.
Vorher / Nachher
Vorher: 7.1 ist live. Ein KI-Client listet Abilities. Export-User steht in der Liste. Niemand hat permission_callback gegen current_user_can( 'export' ) geprüft. Ein Filter «für den Bot» setzt Permissions global auf true.
Nachher: Inventar mit Public-Flag, REST-Override und Capability. Staging-Test: ohne Capability kommt ein Fehler, mit Capability das erwartete Ergebnis. wp_pre_execute_ability nur für Wartung/Rate-Limit, nicht als Ersatz für Rechte.
Kennzahl für den Betrieb: geschlossen ist nicht «der Bot findet die Ability», sondern: jede öffentlich sichtbare Ability hat einen nachweisbaren Permission-Check, und kein Filter hebt Denials auf.
Die Abilities API in 7.1 ist nützlich, sobald REST- und MCP-Clients dazukommen. Nützlich bleibt sie nur, wenn Sichtbarkeit und Ausführung getrennt bleiben – so steht es in der Core-Dev-Note, nicht in einem Marketing-Satz. Wenn das Inventar nach dem 7.1-Update fehlt, prüfen wir die registrierten Abilities mit euch. Kontaktiert uns für eine saubere Abilities- und REST-Prüfung.






