
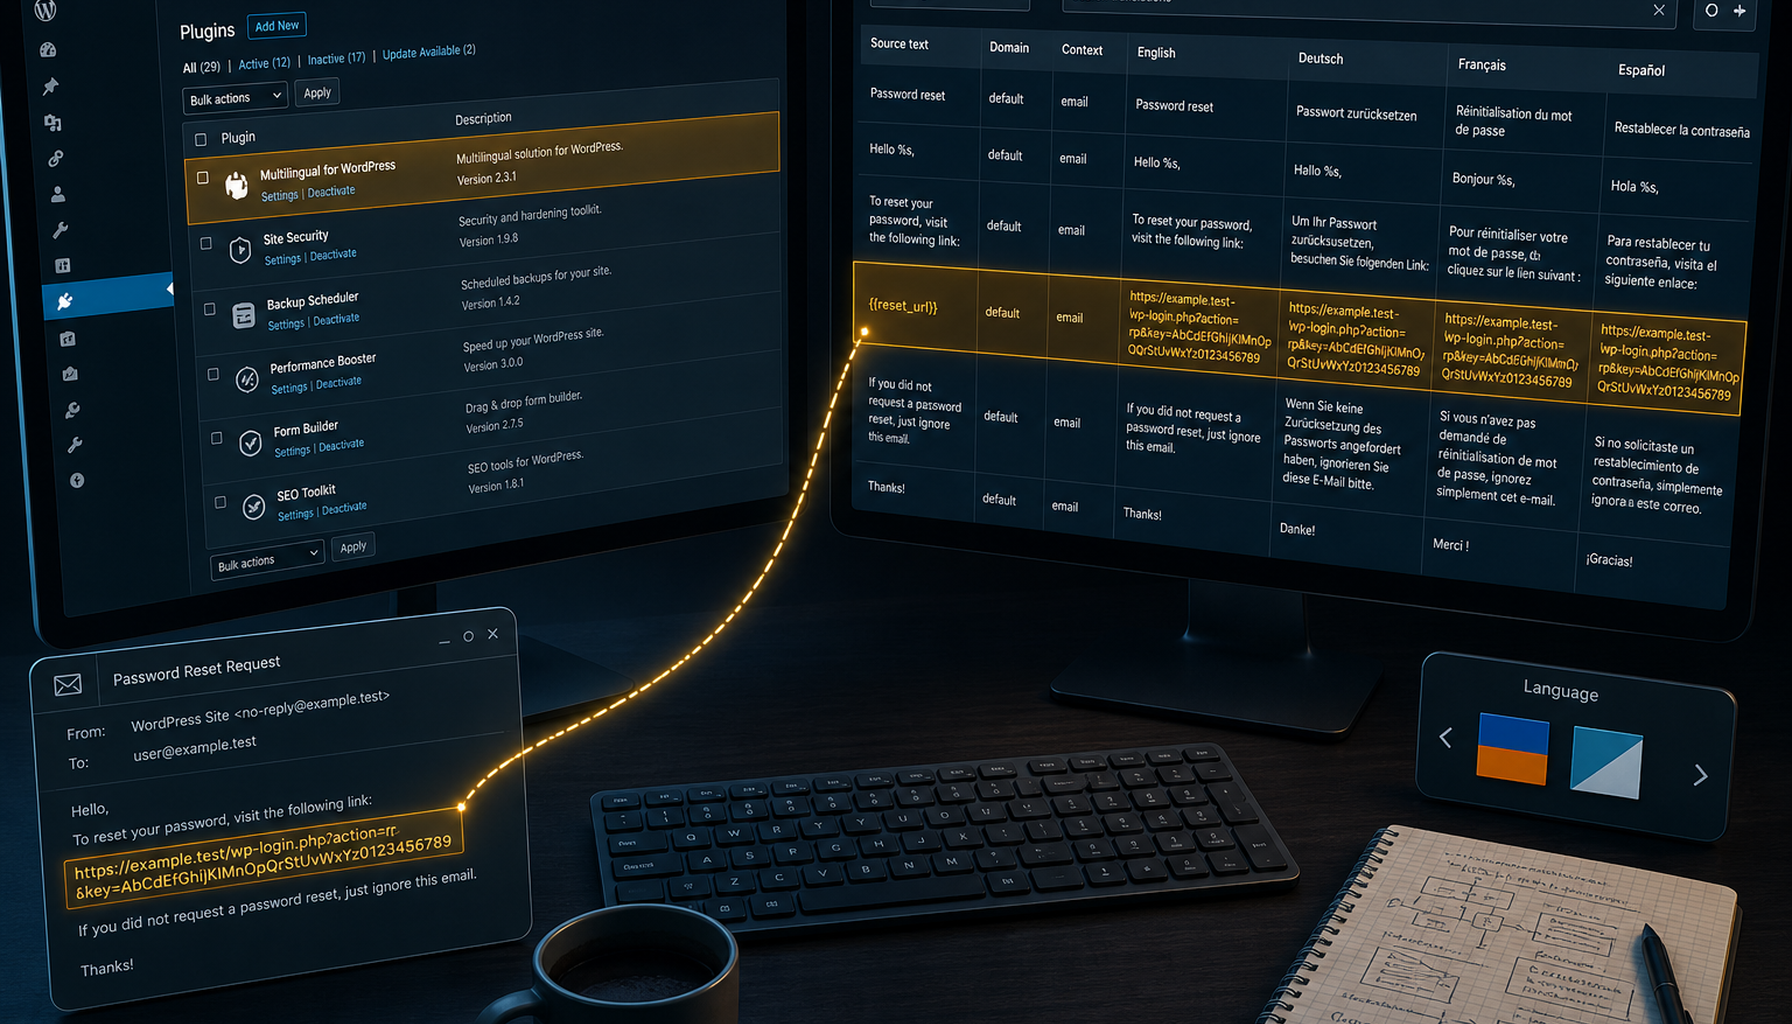
Wordfence hat am 25. August 2026 CVE-2026-19632 öffentlich gemacht: TranslatePress bis einschliesslich 3.3.1 legt über die AJAX-Aktion trp_get_translations_regular den Admin-Passwort-Reset inklusive Klartext-Schlüssel offen. CVSS 9.8, CWE-640 (schwacher Passwort-Reset). Der Vendor-Fix sitzt in 3.3.2 (13. August); im WordPress.org-Verzeichnis steht aktuell 3.3.4. Genau so steht es im CVE-Eintrag von Wordfence und im Plugin-Changelog («Fixed security issue regarding sensitive information exposure»).
Der Betrieb hängt nicht am CVE-Namen, sondern an der installierten Plugin-Zeile. Wer TranslatePress auf 3.3.1 oder älter stehen lässt, hat den Reset-Pfad im Übersetzungswörterbuch. In der WordPress-Entwicklung behandeln wir solche Plugin-Stände wie den Pods-AJAX-Router: erst die Nummer im Dashboard, dann der Change. Dasselbe Muster haben wir unter Pods-Update prüfen schon beschrieben; hier sitzt der Leak in der Dictionary-Tabelle statt im Router.
Was CVE-2026-19632 betrieblich bedeutet
TranslatePress übersetzt ausgehende Mails über wp_mail(). Ist automatisches Speichern von Strings aktiv (Werkseinstellung) und das Profil eines Administrators auf eine veröffentlichte Zweitsprache gestellt, landet die komplette Reset-URL – inklusive Reset-Key und Login-Parameter – als übersetzbarer String in der Dictionary-Tabelle der Zweitsprache. Dieselbe Tabelle liefert trp_get_translations_regular ohne Login aus. Ein unauthentifizierter Aufruf reicht, sobald jemand den Admin-Benutzernamen oder die Mailadresse kennt und den Reset auslöst.
Die Voraussetzungen klingen eng. In der Praxis sind sie der Normalfall einer mehrsprachigen Site: Zweitsprache ist veröffentlicht, Auto-Save ist an, mindestens ein Admin arbeitet im Dashboard auf Französisch, Italienisch oder Englisch statt auf der Standardsprache. Wer die Standardsprache im Profil behält, geht nicht durch diesen Mail-Pfad – das ist ein Zwischenzustand, kein Patch.
Use Case: Eine Schweizer Firmen-Site läuft zweisprachig DE/FR mit TranslatePress 3.3.1. Ein Redaktionskonto hat unter Benutzer → Profil die Sprache «Français» gewählt, weil das Dashboard lokalisiert sein soll. Jemand stösst «Passwort vergessen» an. Der Reset-Link steht danach als Dictionary-Zeile und ist über die AJAX-Aktion lesbar, bevor die Mail überhaupt geöffnet wird.
3.3.2 schliesst den Leak, 3.3.4 ist der aktuelle Stand
Cozmoslabs hat den Fix in 3.3.2 am 13. August ausgeliefert, zwölf Tage vor der öffentlichen Advisory. 3.3.3 und 3.3.4 sind Folge-Security-Minors (XSS im Translation Editor bzw. unauthentifiziertes Stored-XSS über Comment-Noise-Key). Wer «auf 3.3.2 aktualisieren» als Dauerziel nimmt, bleibt hinter dem Verzeichnis zurück. Fertig ist der Stand, den Plugins → Installierte Plugins bei TranslatePress jetzt zeigt: 3.3.4 oder neuer.
Klickpfad für den Nachweis:
- Dashboard → Plugins → Installierte Plugins: Zeile «TranslatePress – Translate Multilingual sites with AI Translation», Spalte Version. Unter 3.3.2 ist CVE-2026-19632 offen.
- Dashboard → Aktualisierungen: TranslatePress auf den Verzeichnisstand ziehen, nicht nur «später» merken.
- Nach dem Update dieselbe Plugin-Zeile gegenlesen. Alternativ per WP-CLI:
wp plugin get translatepress-multilingual --field=version. - Benutzer → Alle Benutzer: bei jedem Konto mit Rolle Administrator unter Benutzer → Profil die Sprache prüfen. Zweitsprache plus altes Plugin war der Leak-Pfad.
- Einstellungen → TranslatePress: automatisches Speichern von Strings nur bewusst belassen, nicht als Ersatz für das Update.
Nach dem Update: Reset-Pfad, nicht nur die Versionszahl
3.3.4 schliesst den AJAX-Leak. Was vorher in der Dictionary-Tabelle lag, bleibt eine Betriebsfrage:
- Offene Passwort-Resets für Admins ungültig machen (neuer Reset oder Passwort setzen), nicht annehmen, der alte Link sei «eh abgelaufen».
- Benutzer → Alle Benutzer: unerwartete Administratoren, Rollenwechsel, letzte Anmeldung.
- Plugins und Themes: Installationen oder Dateiänderungen nach dem 13. August, die niemand beauftragt hat.
- Protokoll:
admin-ajax.phpmit Aktiontrp_get_translations_regularin ungewöhnlicher Menge, dazuwp-login.php?action=lostpasswordohne passende Mail-Zustellung.
Wordfence hat für bezahlte Pläne am 13. August eine Firewall-Regel ausgerollt. Das ist ein Netz, kein Patch. Ohne Plugin-Update bleibt der Dictionary-Pfad im Core des Plugins.
Checkliste
- Ist TranslatePress überhaupt aktiv? Ohne Plugin ist CVE-2026-19632 kein Ticket.
- Version ≤ 3.3.1? Dann ist 3.3.4 der erste Schritt, unabhängig von offenen Übersetzungs-Tickets.
- Backup Dateien + Datenbank, Restore-Punkt notiert.
- Plugin auf 3.3.4 (oder den aktuellen Verzeichnisstand), Version in Plugins → Installierte Plugins abfotografieren.
- Admin-Profile: Dashboard-Sprache notieren. Zweitsprache war die Voraussetzung, nicht der Fix.
- Frontend-Smoke: Startseite in beiden Sprachen, Language-Switcher, ein Formular, eine Woo-Seite falls vorhanden.
- Caches leeren (Plugin-Cache und Page-Cache), sonst sieht die Redaktion noch 3.3.1 im Frontend.
Vorher / Nachher
Vorher: TranslatePress 3.3.1, Auto-Save an, mindestens ein Admin mit Zweitsprachen-Profil. Der Reset-Link steht im Wörterbuch und ist ohne Login lesbar.
Nachher: Plugin 3.3.4, Version im Plugin-Screen dokumentiert, offene Admin-Resets gedreht, AJAX- und Login-Log gegengelesen. Ein Plugin, ein Done-Kriterium.
Kennzahl für den Betrieb: Nach dem 25. August 2026 gilt eine TranslatePress-Site erst als geschlossen gegen CVE-2026-19632, wenn die Plugin-Zeile mindestens 3.3.2 zeigt – betrieblich nehmen wir den Verzeichnisstand 3.3.4, nicht den ersten Patch als Dauerziel.
Fünf Schritte zur Entscheidung
- Läuft
translatepress-multilingual? Ohne das Plugin entfällt das Ticket. - Version ≤ 3.3.1? Dann Update vor jeder anderen TranslatePress-Arbeit.
- Haben Admins unter Benutzer → Profil eine veröffentlichte Zweitsprache? Dann war der Mail-Pfad offen – nach dem Update Resets drehen.
- Ist Auto-Save noch Werkseinstellung? Abschalten ist Härten, nicht der Patch.
- Steht nach Cache-Flush 3.3.4 in Plugins → Installierte Plugins? Erst dann Production-Done.
3.3.2 ist klein und genau deshalb leicht zu übersehen: kein Feature-Release, nur «sensitive information exposure» im Changelog. Der Fix sitzt in einer Plugin-Zeile. Wer TranslatePress auf einem alten Minor belässt, lässt den Reset-Link im Wörterbuch. Wer auf den aktuellen Verzeichnisstand zieht, hat ein nachvollziehbares Security-Minor – analog zu Pods, nur in der Dictionary-Tabelle.
Wenn ihr unsicher seid, ob Plugin-Stand, Admin-Profilsprache und Page-Cache denselben Stand zeigen, prüfen wir TranslatePress und die Benutzerprofile mit euch. Kontaktiert uns für eine saubere Plugin-Staffelung.






