
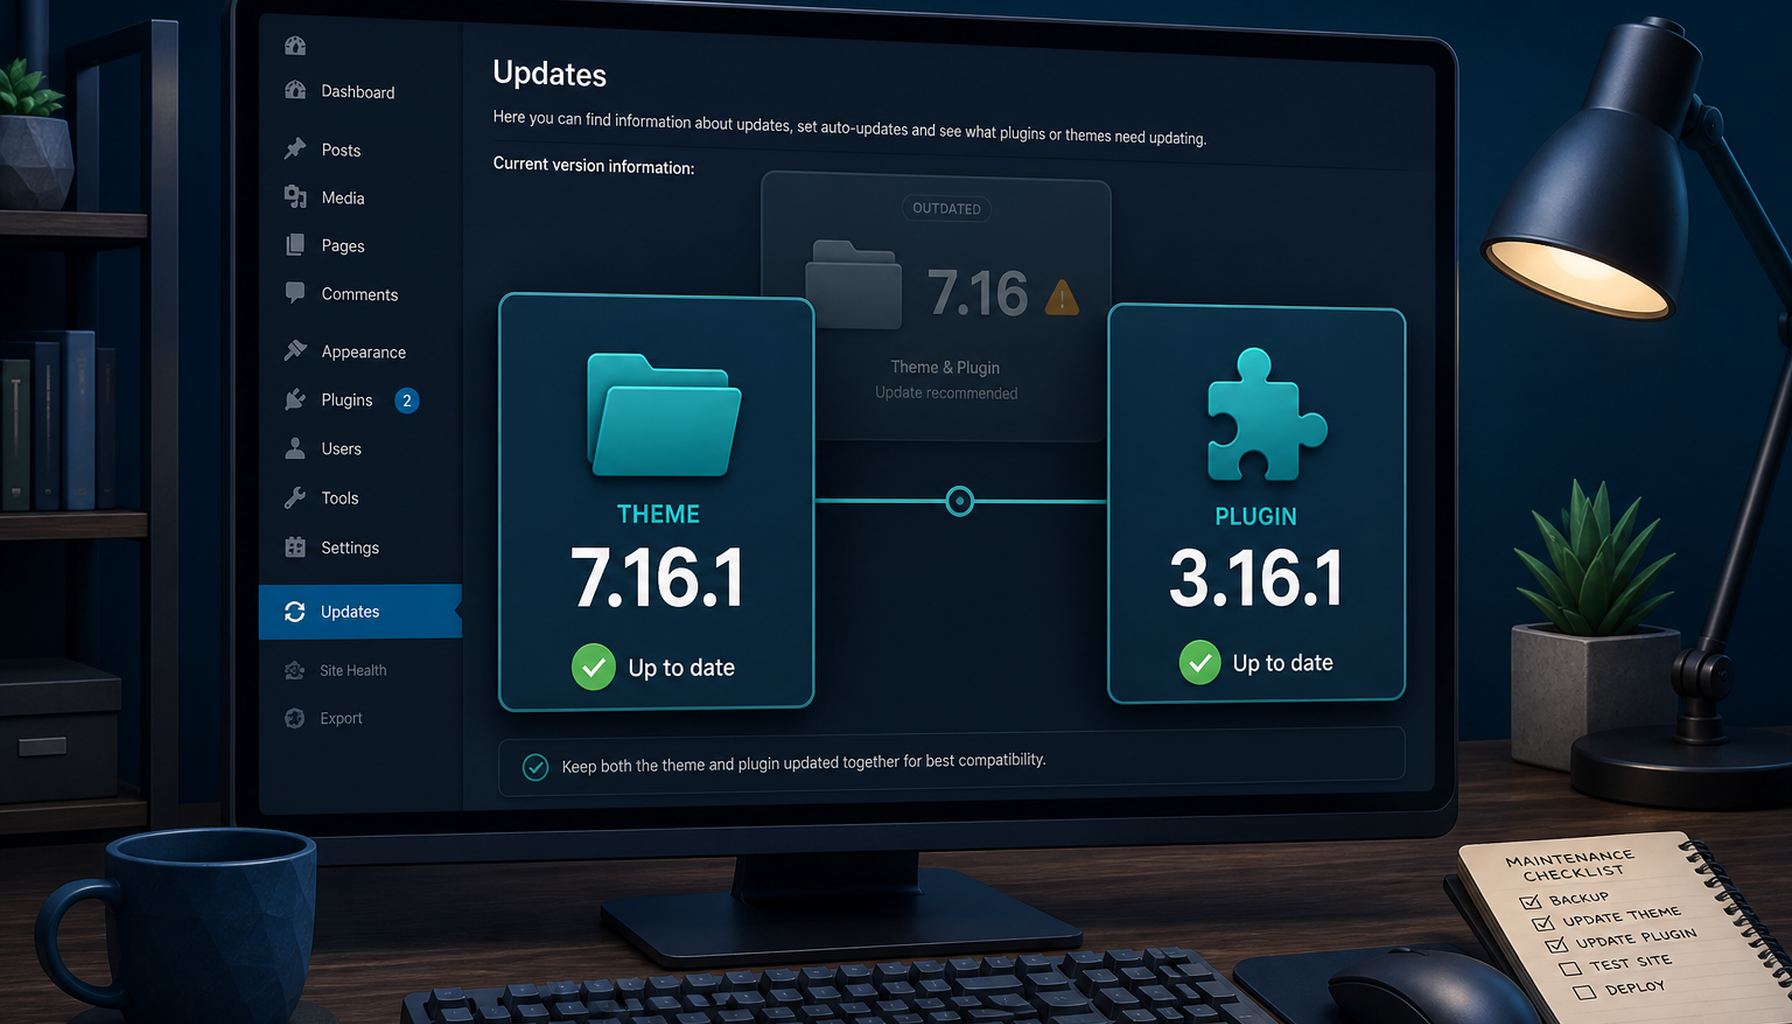
Am 25. August 2026 hat ThemeFusion Avada 7.16.1 veröffentlicht – ein Security-Stand, kein Feature-Release. Einen Tag später hat Wordfence die zugehörige Advisory als CVE-2026-18431 öffentlich gemacht: unauthentifiziertes Schreiben beliebiger Dateien, wenn Avada bis einschliesslich 7.16 und Fusion Builder bis einschliesslich 3.16 aktiv sind. CVSS 9.8, CWE-862 (fehlende Autorisierung). Aus dem Dateischreiben folgt Remote Code Execution und damit die komplette Site. Genau das steht im CVE-Eintrag von Wordfence.
Der Betrieb hängt nicht am CVE-Text, sondern an zwei Versionsnummern, die oft auseinanderlaufen. Wer nur das Theme aktualisiert und den Builder «später» lässt, bleibt angreifbar. In der WordPress-Entwicklung behandeln wir Avada-Updates deshalb wie ein Paar: Theme, Core-Plugin, Builder – in dieser Reihenfolge, mit Nachweis im Dashboard. Dass Feature- und Security-Stände nicht dasselbe Ticket sind, haben wir unter WordPress 7.1 nicht wie 7.0.4 behandeln schon für den Core beschrieben; hier gilt dasselbe für den Theme-Stack.
Was CVE-2026-18431 betrieblich bedeutet
Wordfence beschreibt eine Kette aus Autorisierungs- und Eingabeprüfungen über Theme und Builder. Unauthentifizierte Angreifer können daraus Dateien auf den Server schreiben, inklusive PHP. Zusätzliche Voraussetzung laut Advisory: bestimmte, von einer Administration erstellte Inhalte müssen auf der Site liegen. Das schränkt die Zielmenge kaum ein – fast jede produktive Avada-Site hat Layouts, Pages oder Builder-Inhalte aus dem Admin.
Am 27. August hat Wordfence gegenüber BleepingComputer nachgeschärft: Fusion Builder ist ein Pflicht-Plugin von Avada. Wer Avada installiert hat, hat den Builder. Die Kombination «beide Komponenten aktiv» ist also der Normalfall, nicht die Ausnahme. ThemeFusion selbst schreibt im Changelog von 7.16.1: «Fixed a remote code execution vulnerability in the Fusion Patcher». Das ist der Fix, den 7.16 (4. August) noch nicht enthält.
Use Case: Eine Marketing-Site läuft auf Child-Theme plus Avada 7.16. Das Dashboard zeigt «Theme aktualisieren». Jemand spielt 7.16.1 ein, schliesst das Ticket, der Builder bleibt auf 3.16. Genau dieser Split ist laut Advisory der verwundbare Zustand. Fertig ist erst, wenn Theme und Builder die Patch-Stände zeigen.
Zwei Stände, ein Ticket
Avada 7.16 vom 4. August ist ein Feature-Release (Tabs, Testimonials, Pricing Table, Woo-Kompatibilität). 7.16.1 vom 25. August ist der Security-Minor dazu. Im Dashboard stehen beide oft als «Avada-Update». Wer 7.16 mit 7.16.1 verwechselt, spielt Features nach und lässt den Patcher-Fix liegen – oder umgekehrt: spielt den Security-Stand, vergisst aber die Pflicht-Plugins.
ThemeFusion nennt die Reihenfolge in den Important Update Notes klar:
- Backup von Dateien und Datenbank, Restore-Punkt notiert.
- Zuerst die Theme-Dateien auf 7.16.1 (Dashboard → Aktualisierungen, oder Avada-Update-Weg). Child-Theme vorher auf das Parent umschalten, nach dem Theme-Update zurück.
- Danach die Pflicht-Plugins: zuerst Avada Core, dann Avada Builder (Fusion Builder). Hinweis im Dashboard nicht wegklicken. Fehlt er: Avada → Maintenance → Plugins & Add-Ons.
- Nach dem Update beide Nummern gegenlesen, nicht nur «Update Now» als Done nehmen.
- Avada-Caches, Plugin-Cache und Server-Page-Cache leeren – sonst sieht die Redaktion noch den alten Builder.
Zielstände laut Vendor und Wordfence: Avada Theme 7.16.1 (oder neuer) und Fusion Builder 3.16.1 (oder neuer). OpenCVE-Zusammenfassungen, die «7.17 / 3.17» als Fix nennen, sind falsch – der veröffentlichte Patch-Stand ist 7.16.1 / 3.16.1.
Nachweis im Dashboard, nicht im Changelog
Der Changelog auf avada.com hilft der Einordnung. Der Nachweis sitzt lokal:
- Design → Themes: aktive Parent-Version (bei Child-Themes die Parent-Zeile, nicht nur den Child-Namen).
- Plugins: Avada Builder / Fusion Builder auf 3.16.1+, Avada Core auf dem zum Theme passenden Stand.
- Avada → Maintenance → System Status: Theme- und Plugin-Versionen in einer Liste, geeignet als Change-Beleg.
Liegt das Theme auf 7.16.1 und der Builder darunter, ist CVE-2026-18431 nicht geschlossen. Liegt der Builder vorne und das Theme auf 7.16 oder älter, ebenfalls nicht. Ein halbes Update ist kein Update.
Wordfence hält technische Details bewusst zurück, damit Admins Zeit zum Einspielen haben. Deshalb gehört dieser Change auf Production, sobald Backup und kurzer Staging-Smoke (eine typische Landingpage, Header/Footer, ein Formular) sitzen – nicht in die nächste Feature-Wartung in drei Wochen. Das ist dasselbe Muster wie beim Pods-AJAX-Router: Plugin-Stände zählen, sobald eine unauthentifizierte Admin-Übernahme im Raum steht; siehe Pods-Update prüfen.
Checkliste
- Aktive Avada-Version und Fusion-Builder-Version notieren, bevor irgendetwas aktualisiert wird.
- Backup Dateien + Datenbank, Restore getestet oder zumindest Restore-Punkt dokumentiert.
- Child-Theme: kurz auf Parent, Theme auf 7.16.1, zurück auf Child, PHP-Overrides gegen den neuen Parent prüfen.
- Avada Core, dann Avada Builder auf 3.16.1+.
- System Status: beide Nummern abfotografieren oder in das Change-Ticket kopieren.
- Frontend-Smoke: Startseite, eine Builder-Seite, Formular, Cache-Flush.
- Kein zweites, älteres Avada-Verzeichnis in
wp-content/themesliegen lassen – ThemeFusion warnt vor Pfadkonflikten.
Vorher / Nachher
Vorher: Dashboard zeigt ein Avada-Update. Es wird nur das Theme gezogen. Der Builder bleibt auf 3.16. Die Site gilt intern als «gepatcht», die Advisory gilt weiter.
Nachher: Theme 7.16.1, Builder 3.16.1, Core passend, Caches leer, System-Status-Screenshot im Ticket. Zwei Komponenten, ein Done-Kriterium.
Kennzahl für den Betrieb: Nach dem 25. August 2026 gilt eine Avada-Site erst als geschlossen gegen CVE-2026-18431, wenn Theme und Builder die Patch-Stände 7.16.1 / 3.16.1 (oder neuer) gleichzeitig zeigen – nicht wenn nur eine der beiden Zeilen im Dashboard grün ist.
Fünf Schritte zur Entscheidung
- Läuft Avada (Parent oder Child) überhaupt? Ohne Avada ist CVE-2026-18431 kein Ticket.
- Theme ≤ 7.16 oder Builder ≤ 3.16? Dann ist der Security-Stand der erste Schritt, unabhängig von 7.16-Features.
- Ist ein Child-Theme aktiv? Dann Update-Reihenfolge Parent zuerst, Child-PHP danach gegenlesen.
- Sind Theme, Core und Builder in einem Change oder in drei «später»-Tickets? Nur der gebündelte Change schliesst die Kette.
- Stehen nach Cache-Flush beide Nummern im System Status? Erst dann Production-Done.
7.16.1 ist klein und genau deshalb leicht zu unterschätzen. Der Fix sitzt in Theme plus Builder. Wer die beiden Stände trennt, lässt die von Wordfence beschriebene Kette offen. Wer sie zusammenzieht, hat ein nachvollziehbares Security-Minor-Ticket – analog zum Core, nur eben im Theme-Stack.
Wenn ihr unsicher seid, ob euer Avada-Child, die Pflicht-Plugins und der Page-Cache denselben Stand zeigen, prüfen wir Theme, Builder und System Status mit euch. Kontaktiert uns für eine saubere Avada-Update-Staffelung.
Kostenloser Sicherheitscheck: Prüfen Sie Ihren Shop in zwei Minuten
Ob WordPress, WooCommerce oder Magento: Unser Sicherheitscheck zeigt Ihnen, wo Ihre Website von aussen angreifbar ist, und erklärt jeden Befund verständlich. Auf Wunsch besprechen wir die Ergebnisse mit Ihnen und spielen nötige Updates für Sie ein.






